×


سلام
ورود و عضویت
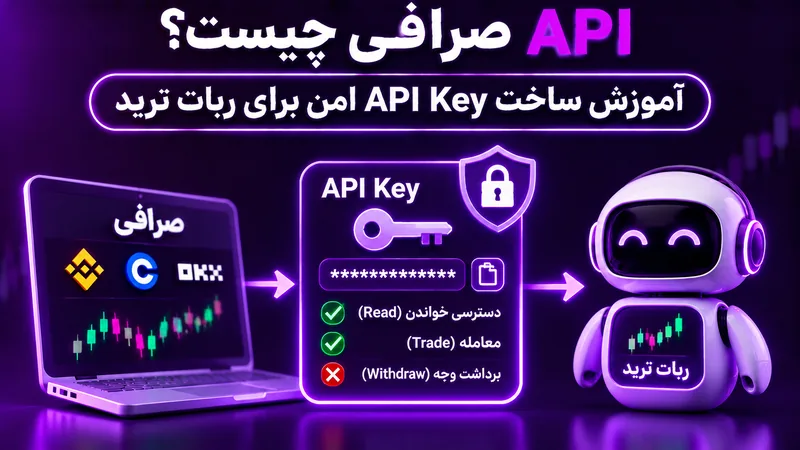
API صرافی چیست؟ این رابط نرمافزاری است که به برنامهها اجازه میدهد طبق قواعد مشخص با خدمات صرافی ارتباط برقرار کنند. از طریق API میتوان دادههایی مانند قیمت، موجودی و وضعیت سفارش را دریافت کرد یا در صورت داشتن مجوز مناسب، سفارش جدید ثبت و سفارش قبلی را لغو کرد. رباتهای معاملهگر، داشبوردهای مدیریت حساب و ابزارهای تحلیل خودکار معمولاً از این رابط برای تبادل اطلاعات استفاده میکنند. API به معنی دسترسی آزاد به همه امکانات حساب نیست؛ سطح دسترسی به مجوزهایی بستگی دارد که کاربر هنگام ساخت کلید تعیین میکند.
در بسیاری از صرافیها برای احراز درخواست از API Key و Secret Key استفاده میشود. کلید عمومی یا شناسه API مشخص میکند درخواست به کدام دسترسی مربوط است و کلید محرمانه برای امضا یا احراز درخواست به کار میرود. جزئیات فنی میان صرافیها متفاوت است و باید مستندات همان پلتفرم خوانده شود. مهمترین اصل امنیتی این است که کلید محرمانه مانند رمز عبور حساب نگهداری شود و فقط در سرویس مورد اعتماد و با حداقل مجوز لازم استفاده شود.
مجوز Read یا خواندن معمولاً امکان مشاهده اطلاعات حساب، موجودی یا تاریخچه را فراهم میکند، بدون آنکه برنامه بتواند معاملهای ثبت کند. مجوز Trade یا معامله اجازه ایجاد، لغو یا مدیریت سفارشها را میدهد. مجوز Withdraw یا برداشت میتواند امکان انتقال دارایی از حساب را ایجاد کند و به همین دلیل حساسیت بسیار بالاتری دارد. نام و جزئیات مجوزها در هر صرافی متفاوت است؛ بنابراین نباید فقط به برچسب کوتاه اکتفا کرد و باید توضیحات رسمی آن را خواند.
برای بیشتر رباتهای معاملاتی، دسترسی برداشت لازم نیست. اگر نرمافزاری ادعا میکند برای ثبت سفارش به مجوز برداشت نیاز دارد، دلیل آن را با مستندات رسمی بررسی کنید. بهتر است کلید مشاهده و کلید معامله را در صورت امکان جداگانه بسازید تا اگر یکی از سرویسها نیازش تغییر کرد، دسترسیهای دیگر بیدلیل در معرض خطر قرار نگیرند. اصل «حداقل دسترسی» یعنی فقط مجوزی فعال باشد که برای کار مشخص واقعاً لازم است.
ابتدا وارد وبسایت یا اپلیکیشن رسمی صرافی شوید و از بخش مدیریت API کلید تازهای ایجاد کنید. نامی مشخص برای آن انتخاب کنید تا هدف و سرویس استفادهکننده معلوم باشد. سپس فقط مجوزهای موردنیاز را فعال کنید؛ برای رباتی که باید سفارش بگذارد، مجوز معامله لازم است، اما برداشت را غیرفعال نگه دارید. اگر هدف فقط دریافت داده حساب است، از مجوز خواندن استفاده کنید. پیش از ذخیره، تمام گزینهها را یکبار دیگر مرور کنید و از فعال بودن دسترسیهای غیرضروری جلوگیری کنید.
پس از ایجاد کلید، Secret Key ممکن است فقط یکبار نمایش داده شود؛ آن را در محل امن ذخیره کنید و از ارسال در چت یا ایمیل خودداری کنید. اگر پلتفرم امکان محدود کردن دسترسی به IP مشخص را دارد، آدرس سرور مجاز را ثبت کنید. سپس اتصال را ابتدا با یک درخواست خواندن یا حساب آزمایشی بررسی کنید. از ساخت کلیدهای متعدد بدون نام و هدف مشخص پرهیز کنید؛ هر کلید باید مالک، کاربرد و زمان بازبینی مشخص داشته باشد.
محدودیت IP به صرافی کمک میکند درخواستهای API را فقط از نشانیهای اینترنتی مجاز بپذیرد. اگر سرور ربات آدرس ثابت دارد، میتوان همان آدرس را در فهرست مجاز قرار داد. در این حالت، افشای کلید بهتنهایی برای استفاده از آن کافی نیست و مهاجم به دسترسی از IP مجاز نیز نیاز خواهد داشت. البته این کنترل جایگزین نگهداری امن کلید نیست؛ اگر سرور یا حساب کاربری سرور آلوده شود، محدودیت IP ممکن است بهتنهایی مانع سوءاستفاده نشود.
احراز هویت دومرحلهای برای ورود به حساب صرافی و تأیید تغییرات حساس اهمیت دارد، اما نباید تصور کرد که فعال بودن آن تمام درخواستهای API را خودکار امن میکند. مجوزها، محدودیت IP، نگهداری Secret و نظارت بر فعالیتها باید در کنار هم استفاده شوند. اگر سرویس ابری از IPهای متغیر استفاده میکند، پیش از غیرفعال کردن محدودیت IP، گزینههای امنتر و مستندات ارائهدهنده را بررسی کنید. راحتی اتصال نباید باعث حذف کنترلهای مهم شود.
کلید محرمانه را در کد منبع، فایل عمومی، مخزن اشتراکی یا تصویر صفحه قرار ندهید. در محیطهای حرفهای، اطلاعات حساس معمولاً در متغیرهای محیطی یا سامانه مدیریت اسرار ذخیره میشوند و دسترسی به آنها محدود است. فایل پیکربندی باید مجوز دسترسی مناسبی داشته باشد و نسخه پشتیبان آن نیز رمزگذاری شود. اگر چند نفر روی پروژه کار میکنند، هر فرد باید دسترسی جداگانه و متناسب با وظیفه خود داشته باشد؛ اشتراک یک کلید واحد، ردیابی و لغو دسترسی را دشوار میکند.
کلیدهای آزمایشی و اصلی را جدا نگه دارید و هیچگاه اطلاعات محیط آزمایشی را بدون بررسی به حساب واقعی منتقل نکنید. در صورت انتشار ناخواسته کلید، صرفاً حذف آن از فایل کافی نیست؛ باید از پنل صرافی دسترسی را لغو و کلید جدیدی با مجوز محدود ایجاد کنید. تاریخ ایجاد، سرویس متصل و زمان انقضا یا بازبینی را ثبت کنید. هرچه تعداد کلیدهای فعال کمتر و مدیریت آنها شفافتر باشد، احتمال فراموش شدن دسترسیهای قدیمی کاهش مییابد.
امنیت API فقط حفاظت از کلید نیست؛ باید جلوی خطاهای خود ربات نیز گرفته شود. برای هر سفارش سقف مبلغ، حداکثر تعداد سفارش باز و محدودیت زیان روزانه تعریف کنید. اگر قیمت یا داده دریافتی قدیمی است، سیستم نباید سفارش جدید ارسال کند. پس از ارسال سفارش باید پاسخ صرافی بررسی شود تا از ثبت واقعی، اجرای جزئی یا رد شدن آن مطلع شوید. ارسال دوباره درخواست بدون بررسی وضعیت قبلی میتواند سفارش تکراری ایجاد کند.
بهتر است کلید توقف اضطراری و امکان لغو سفارشهای باز وجود داشته باشد. در صورت قطع ارتباط، ربات باید به وضعیت امن برود و پس از اتصال مجدد، موجودی و موقعیت واقعی حساب را با وضعیت داخلی تطبیق دهد. گزارش ورودها، سفارشها و خطاها را نگهداری کنید تا رفتار سیستم قابل بررسی باشد. برای مدیریت سرمایه، سقف ریسک هر معامله را از قبل تعیین کنید و مجوز Trade را به معنی اجازه نامحدود برای باز کردن موقعیت تلقی نکنید.
اگر احتمال میدهید کلید یا Secret Key افشا شده است، سریعاً از پنل رسمی صرافی آن را غیرفعال یا حذف کنید. سپس نشستهای فعال، تاریخچه سفارشها، برداشتها و تغییرات امنیتی حساب را بررسی کنید. اگر کلید مجوز معامله داشته، سفارشهای باز و موقعیتها را با دقت کنترل کنید؛ اما برای بستن موقعیت عجولانه و بدون بررسی شرایط بازار تصمیم نگیرید. در صورت مشاهده فعالیت ناشناس، از کانال پشتیبانی رسمی صرافی کمک بگیرید و رمز حساب را نیز تغییر دهید.
پس از مهار رخداد، کلید جدید را فقط با مجوزهای ضروری ایجاد کنید و علت افشا را پیدا کنید. ممکن است مشکل از کد عمومی، دستگاه آلوده، دسترسی بیش از حد افراد یا سرویس ثالث ناامن باشد. اگر علت برطرف نشود، ساخت کلید جدید فقط مشکل را موقتاً پنهان میکند. همه کلیدهای قدیمی و بلااستفاده را بازبینی کنید و برای آینده برنامهای جهت چرخش کلید، ثبت رویداد و محدودسازی دسترسی داشته باشید.
آیا API Key همان رمز عبور حساب است؟ خیر، اما بسته به مجوز میتواند دسترسی حساس ایجاد کند و باید محرمانه بماند. آیا برای ربات معاملهگر مجوز برداشت لازم است؟ در اغلب سناریوهای معمول ثبت سفارش، خیر؛ مجوز دقیق را از مستندات صرافی بررسی کنید. آیا محدودیت IP ضروری است؟ اگر امکانپذیر باشد، لایه امنیتی مفیدی است. آیا میتوان یک کلید را به چند ربات داد؟ بهتر است برای هر سرویس کلید جداگانه و قابل لغو داشته باشید.
پیش از اتصال، مستندات رسمی API، نوع امضا، محدودیت درخواست و مجوزهای هر endpoint را بخوانید. ابتدا با دسترسی خواندن آزمایش کنید و سپس فقط در صورت نیاز مجوز معامله را فعال کنید. برای آشنایی با معیارهای انتخاب پلتفرم، راهنمای انتخاب صرافی ارز دیجیتال را ببینید. اگر برای ایده معاملاتی از کانال تلگرامی سیگنال رایگان ارز دیجیتال استفاده میکنید، دسترسی API را مستقل و با سیاست امنیتی روشن مدیریت کنید.