×


سلام
ورود و عضویت
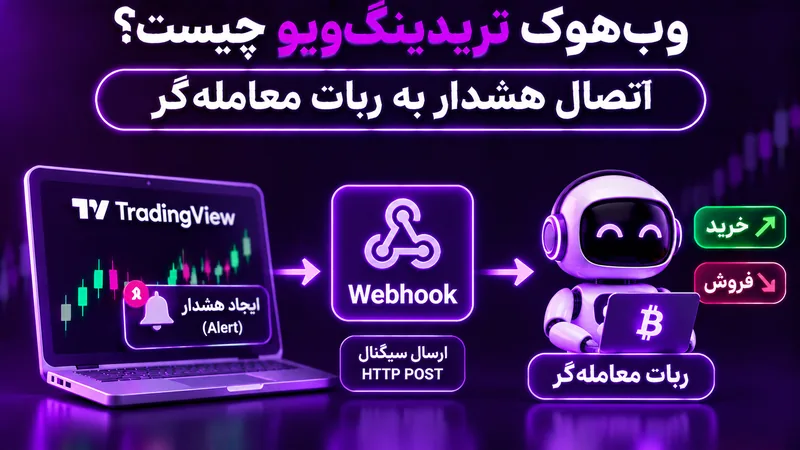
وبهوک تریدینگویو چیست؟ این روش برای ارسال خودکار یک پیام به نشانی اینترنتی مشخص، هنگام فعال شدن هشدار است. بهجای آنکه کاربر دائماً نمودار را بررسی کند، شرطی در پلتفرم تعریف میشود و پس از برقرار شدن آن، پیام به سرور دریافتکننده فرستاده میشود. سرور میتواند پیام را ثبت کند، آن را اعتبارسنجی کند یا در صورت داشتن منطق و مجوز مناسب، به یک سیستم اجرای سفارش منتقل کند. وبهوک بهتنهایی معامله انجام نمیدهد؛ فقط پیام را از یک سیستم به سیستم دیگر منتقل میکند.
این تفاوت مهم است؛ هشدار نمودار با سفارش واقعی یکسان نیست. ممکن است شرط تکنیکال فعال شود اما موجودی کافی، نقدشوندگی یا شرایط ریسک برای ورود وجود نداشته باشد. بنابراین سرور واسط باید قبل از هر اقدامی پیام را بررسی کند و محدودیتهای حساب را اعمال کند. اگر پیام بدون اعتبارسنجی مستقیماً به API صرافی متصل شود، خطای تنظیمات یا ارسال پیام ناخواسته میتواند به سفارش واقعی منجر شود.
فرایند معمول از تعریف شرط در نمودار آغاز میشود. برای آشنایی با کلیدهای دسترسی و مجوزهای لازم، راهنمای امنیت API صرافی را مطالعه کنید. وقتی شرط فعال شد، پلتفرم یک درخواست وب به endpoint مشخص ارسال میکند و در بدنه پیام اطلاعاتی مانند نماد، جهت، زمان یا شناسه هشدار قرار میگیرد. سرور دریافتکننده پیام را میخواند، ساختار و اعتبار آن را بررسی میکند و سپس تصمیم میگیرد آیا مجاز به پردازش است یا خیر. اگر همه کنترلها برقرار باشد، دستور استانداردی به ماژول اجرا ارسال میشود و آن ماژول سفارش را به صرافی میفرستد.
پس از ارسال سفارش، سیستم باید پاسخ صرافی را دریافت و نتیجه را ثبت کند. ممکن است سفارش رد شود، بخشی از آن اجرا شود یا قیمت نهایی با قیمت زمان هشدار متفاوت باشد. در نتیجه، پیام هشدار نباید بهعنوان تأیید اجرای معامله ثبت شود. وضعیت هشدار، درخواست سفارش، پاسخ صرافی و موقعیت واقعی حساب باید مراحل جداگانه داشته باشند. این تفکیک به تشخیص خطا و جلوگیری از اختلاف میان گزارش ربات و حساب واقعی کمک میکند.
پیام وبهوک معمولاً در قالبی ساختاریافته مانند JSON تنظیم میشود و میتواند شامل شناسه استراتژی، نماد معاملاتی، نوع رویداد، جهت پیشنهادی، زمان و پارامترهای موردنیاز باشد. بهتر است پیام فقط اطلاعات ضروری را حمل کند و از قرار دادن کلید API، Secret یا رمز عبور در بدنه آن خودداری شود. اگر سرور برای پردازش پیام به شناسه حساب یا تنظیم خاصی نیاز دارد، بهتر است این اطلاعات از نگاشت داخلی و امن سرور خوانده شود، نه از متن آزاد هشدار.
نام نماد باید با قالب مورد انتظار صرافی هماهنگ باشد؛ برای مثال نماد یک بازار اسپات ممکن است با قرارداد دائمی همان دارایی متفاوت باشد. همچنین باید مشخص شود پیام به معنی باز کردن موقعیت جدید است یا بستن موقعیت قبلی. استفاده از متنهای مبهم مانند BUY یا SELL بدون تعیین بازار، اندازه و نوع سفارش میتواند خطا ایجاد کند. ساختار پیام را مستند کنید و قبل از اتصال به حساب اصلی، نمونههای معتبر و نامعتبر را آزمایش کنید.
endpoint وبهوک یک ورودی عمومی یا قابل دسترسی از شبکه است و باید مانند هر رابط حساس دیگری محافظت شود. از ارتباط رمزگذاریشده استفاده کنید و یک توکن تصادفی یا سازوکار احراز هویت مناسب برای تشخیص پیامهای مجاز در نظر بگیرید. توکن نباید در محتوای عمومی یا کد قابل مشاهده قرار بگیرد. پیام دریافتی را از نظر ساختار، نمادهای مجاز، اندازه سفارش و زمان ارسال بررسی کنید. هر پیام خارج از قالب مورد انتظار باید رد شود، نه اینکه بهصورت پیشفرض اجرا شود.
اطلاعات حساس حساب را در پیام هشدار قرار ندهید و endpoint را طوری طراحی کنید که فقط عملیات محدود و از پیش تعریفشده را بپذیرد. نرخ درخواستها را کنترل کنید و برای پیامهای تکراری یا غیرعادی هشدار ثبت کنید. لاگها باید برای بررسی رخداد کافی باشند، اما Secret و اطلاعات ورود را ذخیره نکنند. در صورت افشای URL یا توکن، آن را تغییر دهید و پیامهای دریافتی را بررسی کنید. امنیت وبهوک باید بخشی از طراحی کل سیستم باشد، نه مرحلهای که در پایان اضافه شود.
گاهی یک هشدار به دلیل تلاش مجدد شبکه یا تنظیمات نامناسب بیش از یکبار به سرور میرسد. اگر هر پیام به سفارش جدید تبدیل شود، ممکن است موقعیت ناخواسته چند برابر شود. برای جلوگیری از این مشکل، هر رویداد باید شناسه یکتا داشته باشد و سرور شناسههای پردازششده را ثبت کند. اگر پیام تکراری دریافت شد، سیستم باید آن را تشخیص دهد و بدون اجرای دوباره سفارش پاسخ مناسب بدهد. این سازوکار را Idempotency مینامند.
زمان ایجاد هشدار نیز باید بررسی شود تا پیام قدیمی پس از تأخیر یا قطعی ارتباط اجرا نشود. برای هر نماد، سقف تعداد موقعیت، سقف حجم و شرط عدم وجود سفارش مشابه تعریف کنید. اگر وضعیت موقعیت با پیام جدید تناقض دارد، سیستم باید آن را متوقف یا برای بررسی انسانی ارسال کند. برای بستن موقعیت باید شناسه و حجم همان موقعیت مشخص باشد؛ یک دستور کلی فروش ممکن است ناخواسته دارایی دیگری را نیز تحت تأثیر قرار دهد.
سرور واسط نباید هر پیام را بدون تبدیل و کنترل به سفارش تبدیل کند. ابتدا باید نماد را به بازار مجاز نگاشت کند، موجودی و موقعیت باز را بررسی کند، سپس اندازه سفارش را بر اساس بودجه و ریسک محاسبه کند. اگر هشدار فقط جهت را مشخص میکند، سرور باید بداند اندازه موقعیت چگونه تعیین میشود. همچنین نوع سفارش، قیمت محدود، حد ضرر و شرایط خروج باید از قواعد روشن استخراج شوند. این منطق باید مستقل از متن پیام و قابل آزمون باشد.
برای نمونه، هشدار خرید میتواند فقط شروع بررسی باشد؛ اگر اسپرد بیش از حد باشد یا قیمت از محدوده مجاز عبور کرده باشد، سفارش ارسال نمیشود. اگر سفارش بازار استفاده میشود، سقف لغزش و اندازه باید کنترل شود. پس از اجرا نیز حد ضرر و وضعیت موقعیت باید ثبت شوند. اتصال موفق وبهوک به معنی اجرای خوب نیست؛ کیفیت سفارش به منطق اجرا و شرایط بازار بستگی دارد. برای درک اثر قیمت اجرا، راهنمای اسلیپیج و اجرای سفارش را مطالعه کنید.
ابتدا endpoint را با پیامهای آزمایشی بررسی کنید: پیام معتبر، پیام ناقص، نماد ناشناخته، هشدار تکراری، پیام قدیمی و درخواست بدون توکن معتبر. سپس مطمئن شوید سرور فقط پیامهای مجاز را پردازش میکند و هیچ سفارش واقعی در این مرحله ثبت نمیشود. در گام بعد، اتصال به محیط آزمایشی یا حسابی با سرمایه محدود را فعال کنید و زمان دریافت، زمان پردازش و پاسخ صرافی را ثبت کنید. اگر تأخیر یا خطای شبکه وجود دارد، رفتار سیستم باید قابل پیشبینی باشد.
در آزمون زنده، ابتدا حجم بسیار کوچک انتخاب کنید و سناریوهای ورود، خروج، اجرای ناقص و قطع ارتباط را بررسی کنید. مطمئن شوید پس از راهاندازی مجدد سرور، سفارش تکراری ایجاد نمیشود و وضعیت داخلی با حساب صرافی تطبیق دارد. برای سنجش منطق هشدار، قواعد را روی داده تاریخی و سپس در Paper Trading ارزیابی کنید. آموزش فوروارد تست و معاملات آزمایشی میتواند چارچوبی برای این مرحله فراهم کند.
یکی از خطاهای رایج، استفاده از نماد اشتباه یا ارسال پیام خرید و فروش بدون تعیین بازار است. خطای دیگر، قراردادن اندازه ثابت سفارش در پیام و نادیده گرفتن موجودی و ریسک حساب است. برخی کاربران تصور میکنند هشدار فعالشده حتماً به معنی پر شدن سفارش است؛ درحالیکه سرور یا صرافی ممکن است درخواست را رد کند. نبود کنترل پیام تکراری نیز میتواند باعث ثبت چند سفارش مشابه شود. هر مرحله باید جداگانه ثبت و بررسی شود.
اشتباه مهم دیگر، نگهداری کلید API در متن هشدار یا قرار دادن آن در URL وبهوک است. این اطلاعات ممکن است در لاگها یا تاریخچه سرویسها ذخیره شوند. اتصال مستقیم و بدون محدودیت به حساب اصلی ریسک بالایی دارد. ابتدا سیستم را در حالت فقط هشدار یا دمو اجرا کنید، سپس کنترلهای امنیتی و محدودیتهای حجم را فعال کنید. اگر از سیگنالهای معاملاتی رایگان کریپتو برای ایده گرفتن استفاده میکنید، پیام آن را نیز بدون اعتبارسنجی و قواعد ریسک به سفارش خودکار تبدیل نکنید.
آیا Webhook خودش معامله را اجرا میکند؟ خیر؛ پیام را به یک endpoint میفرستد و اجرای سفارش به سرور و اتصال API وابسته است. آیا میتوان Secret Key را در پیام قرار داد؟ خیر؛ اطلاعات محرمانه باید خارج از پیام و در محل امن نگهداری شود. آیا هشدار تکراری ممکن است؟ بله؛ بنابراین شناسه یکتا و کنترل پیام پردازششده لازم است. آیا هر هشدار باید به سفارش تبدیل شود؟ خیر؛ فیلتر ریسک و شرایط بازار باید پیش از اجرا بررسی شوند.
برای طراحی مطمئن، مسیر هشدار تا پاسخ صرافی را مستند کنید و برای هر مرحله گزارش و کنترل خطا داشته باشید. مجوز API را محدود کنید و امکان توقف اضطراری را در نظر بگیرید. پیش از اجرای واقعی، پیامهای آزمایشی و شرایط قطع ارتباط را بررسی کنید. وبهوک ابزار اتوماسیون است، نه تضمین کیفیت تحلیل؛ منطق ورود و خروج باید جداگانه آزموده شود و هر سفارش با سقف ریسک مشخص اجرا شود.