×


سلام
ورود و عضویت
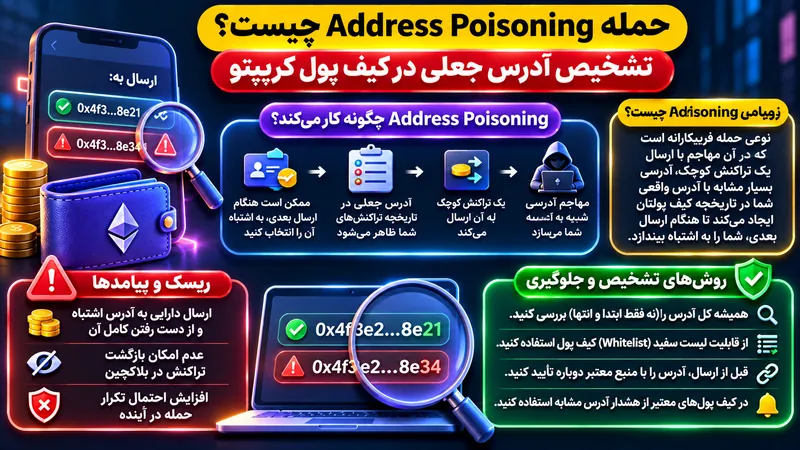
ممکن است برای انتقال تتر، آدرس مقصد را از تاریخچه تراکنشهای قبلی کپی کنید؛ کاری که هر روز انجام میدهید و بیخطر به نظر میرسد. اما اگر مهاجم پیشتر تراکنشی بسیار کوچک از آدرسی شبیه آدرس واقعی به کیف پول شما فرستاده باشد، احتمال دارد همان آدرس جعلی را اشتباهی کپی کنید. این روش Address Poisoning یا مسمومسازی آدرس نام دارد. هدف مهاجم نفوذ به کلید خصوصی نیست؛ او تلاش میکند کاربر را وادار کند خودش دارایی را به مقصد اشتباه بفرستد.
آدرسهای بلاکچینی رشتههایی طولانی از حروف و اعداد هستند و به خاطر سپردن آنها دشوار است. به همین دلیل کیف پولها و مرورگرهای بلاکچین معمولاً آدرس را کوتاهشده نمایش میدهند؛ چند نویسه ابتدایی و انتهایی دیده میشود و بخش میانی پنهان میماند. مهاجم از همین عادت استفاده میکند. او با ابزارهای تولید آدرس مشابه، آدرسی میسازد که ابتدا و انتهای آن به آدرس هدف شباهت زیادی دارد، اما کلید خصوصی متفاوتی دارد و تحت کنترل خودش است.
پس از شناسایی تراکنش واقعی کاربر، مهاجم ممکن است یک انتقال با مبلغ ناچیز، انتقال صفر یا توکنی بیارزش به کیف پول بفرستد تا آدرس جعلی در تاریخچه تراکنشها ظاهر شود. وقتی کاربر بعداً قصد انتقال دارایی به همان شخص یا کیف پول را دارد، ممکن است به جای آدرس معتبر، ردیف جعلی را از تاریخچه انتخاب کند. اگر انتقال روی زنجیره تأیید شود، برگشتدادن آن معمولاً ممکن نیست؛ زیرا تراکنش بلاکچین با درخواست پشتیبانی یا تماس با گیرنده لغو نمیشود.
در Address Poisoning لزوماً عبارت بازیابی، کلید خصوصی یا رمز عبور کاربر سرقت نمیشود. کیف پول ممکن است کاملاً تحت کنترل صاحب آن باقی بماند و تراکنش مخرب نیز از نظر فنی با امضای خود کاربر انجام شود. مشکل در انتخاب مقصد است، نه در شکستن رمزنگاری شبکه. این تفاوت مهم است؛ چون فعالکردن رمز عبور قوی یا نگهداری عبارت بازیابی بهصورت آفلاین، بهتنهایی جلوی کپیکردن آدرس اشتباه را نمیگیرد.
این حمله را نباید با Clipboard Hijacking یکی دانست. در دستکاری کلیپبورد، بدافزار روی دستگاه آدرس کپیشده را هنگام Paste با آدرس مهاجم جایگزین میکند. در مسمومسازی آدرس، مهاجم معمولاً تراکنش یا رکوردی شبیهسازیشده را وارد تاریخچه عمومی میکند و امیدوار است کاربر آن را از همانجا بردارد. هر دو روش از بیدقتی در بررسی آدرس بهره میبرند، اما محل مداخله آنها متفاوت است و روش پیشگیری نیز باید هر دو مسیر را پوشش دهد.
اولین نشانه، انتقال ناشناس با مبلغ بسیار کم یا مقدار صفر است؛ بهخصوص اگر از آدرسی آمده باشد که شباهت غیرعادی به آدرسهای پرتکرار شما دارد. دریافت چنین تراکنشی بهخودیخود به معنی هکشدن کیف پول نیست و لازم نیست برای حذف آن اقدامی پرریسک انجام دهید. نکته مهم این است که از آن ردیف برای کپیکردن آدرس استفاده نکنید. تاریخچه تراکنشها دفترچه مخاطبان امن شما نیست و هر کسی میتواند با آدرس عمومی شما تعامل کند.
نشانه دوم، شباهت ظاهری زیاد در ابتدا و انتهای آدرس است. برخی کاربران فقط چهار یا شش نویسه اول و آخر را مقایسه میکنند؛ در حالی که مهاجم دقیقاً همین قسمتهای قابلمشاهده را تقلید میکند. هنگام انتقال مبلغ مهم، آدرس کامل را در محیطی قابلاعتماد بررسی کنید و به بخش میانی نیز توجه داشته باشید. اگر کیف پول یا مرورگر بلاکچین هشدار شباهت آدرس نشان میدهد، آن را نادیده نگیرید. هشدار بهتنهایی اثبات قطعی تقلب نیست، اما دلیل کافی برای توقف و بررسی دوباره است.
نشانه سوم، عجله یا فشار زمانی است. مهاجمان میدانند کاربر در زمان انتقال سریع، پرداخت فاکتور یا جابهجایی بین صرافی و کیف پول کمتر دقت میکند. پیامهایی مانند «آدرس قبلی منقضی شد» یا «فقط همین آدرس را سریع استفاده کن» میتوانند زمینه اشتباه را فراهم کنند. اگر تغییر آدرس از سوی شخص یا کسبوکار دریافت کردهاید، آن را از یک مسیر ارتباطی مستقل تأیید کنید؛ پاسخدادن به همان پیام یا کلیک روی همان لینک، تأیید مستقل محسوب نمیشود.
برای گیرندگان پرتکرار، آدرس را پس از یک بار تأیید از منبع معتبر در دفترچه مخاطبان کیف پول ذخیره کنید. نام مخاطب را نیز به شکلی انتخاب کنید که با شبکه و کاربرد آن اشتباه نشود؛ مثلاً «کیف پول سرد – شبکه اتریوم». ذخیره آدرس اشتباه خطر را از بین نمیبرد، بنابراین هنگام افزودن مخاطب باید آدرس کامل را از منبع اصلی مقایسه کنید. اگر طرف مقابل آدرس جدیدی اعلام کرد، تغییر را از کانالی جداگانه و قابلاعتماد تأیید کنید.
برای انتقالهای بزرگ، ابتدا مبلغ کمی بهعنوان آزمون بفرستید و پس از مشاهده تأیید در شبکه، انتقال اصلی را انجام دهید. این کار هزینه و زمان اضافه دارد، اما در انتقالهای پرمقدار میتواند ریسک اشتباه را کاهش دهد. تراکنش آزمایشی فقط وقتی مفید است که مقصد آن از ابتدا درست بررسی شده باشد؛ اگر آدرس جعلی را با همان دقت کم انتخاب کنید، آزمایش نیز به مقصد اشتباه میرود. شبکه انتقال، نوع دارایی و آدرس مقصد را جداگانه کنترل کنید.
در صورت امکان، از کیف پول سختافزاری استفاده کنید و آدرس مقصد را روی نمایشگر خود دستگاه نیز بررسی کنید. نمایش آدرس روی دستگاه مستقل میتواند خطر دستکاری نرمافزاری صفحه رایانه را کاهش دهد، هرچند جای بررسی انسانی را نمیگیرد. همچنین از کپیکردن آدرس از تاریخچه برای مبالغ مهم پرهیز کنید. بهتر است آدرس از منبع اولیهای مانند دفترچه تأییدشده یا درخواست رسمی گیرنده دریافت شود. در مقاله راهنمای کیف پول ارز دیجیتال میتوانید با تفاوت روشهای نگهداری دارایی آشنا شوید.
اگر هنوز تراکنش را امضا نکردهاید، آن را لغو کنید و مقصد را از ابتدا بررسی کنید. اگر تراکنش تأیید شده، هش تراکنش، آدرس فرستنده و گیرنده، شبکه و زمان انتقال را ثبت کنید. سپس از مسیر رسمی کیف پول یا صرافی مقصد موضوع را گزارش دهید. اگر دارایی به آدرس تحت کنترل مهاجم رسیده باشد، امکان بازیابی تضمینشده وجود ندارد؛ وعده افرادی که در ازای پرداخت هزینه، بازگرداندن قطعی دارایی را تضمین میکنند، میتواند کلاهبرداری دوم باشد.
اگر علاوه بر انتقال اشتباه، عبارت بازیابی یا کلید خصوصی را نیز در اختیار وبسایت یا فردی قرار دادهاید، موضوع دیگر فقط Address Poisoning نیست. در آن وضعیت باید داراییهای باقیمانده را با احتیاط به کیف پول تازهای منتقل کنید که عبارت بازیابی آن افشا نشده است و مجوزهای توکن را نیز بررسی کنید. برای انتقال دارایی در زمان حادثه، از لینکهای ارسالی افراد ناشناس استفاده نکنید و نشانی رسمی ابزارها را خودتان وارد کنید. اقدامات عجولانه ممکن است زیان اولیه را بیشتر کند.
اگر از کانال سیگنال ارز دیجیتال فارسی برای پیگیری فرصتها استفاده میکنید، آدرس کیف پول، لینک اتصال یا مقصد پرداختی که در پیامها منتشر میشود باید مستقل از تحلیل بازار بررسی شود. هیچ سیگنال قیمتی دلیلی برای اعتماد خودکار به یک آدرس نیست. کانال معتبر باید اطلاعات معامله را شفاف ارائه کند و نباید برای دریافت سیگنال، عبارت بازیابی یا انتقال دارایی به آدرس ناشناس مطالبه کند.
برای تکمیل بررسی، مقاله خطر مجوزهای Token Approval را نیز بخوانید؛ این موضوع از زاویه دیگری به حفاظت از دارایی و کنترل ریسک کمک میکند.
Address Poisoning با تقلید ظاهر آدرس و سوءاستفاده از تاریخچه تراکنش، کاربر را به انتقال اشتباه سوق میدهد. برای مقابله با آن، آدرس کامل را بررسی کنید، گیرندگان پرتکرار را در دفترچه تأییدشده ذخیره کنید، از تاریخچه برای کپیکردن مقصد استفاده نکنید و انتقالهای بزرگ را ابتدا با مبلغ آزمایشی بسنجید. دریافت یک تراکنش کوچک به معنی نفوذ به کیف پول نیست؛ خطر اصلی زمانی ایجاد میشود که آدرس جعلی را بهعنوان مقصد واقعی انتخاب کنید.