×


سلام
ورود و عضویت
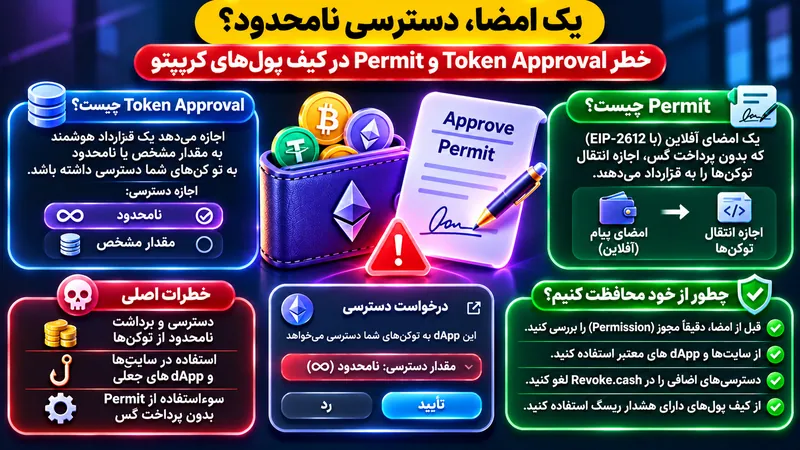
گاهی برای استفاده از یک صرافی غیرمتمرکز، بازی بلاکچینی یا پروتکل دیفای، کیف پول از شما میخواهد تراکنش یا پیامی را تأیید کنید. کاربر ممکن است تصور کند این تأیید فقط اتصال کیف پول یا ورود به برنامه است؛ در حالی که گاهی مجوزی صادر میشود که به یک قرارداد اجازه میدهد توکنهای مشخصی را از موجودی او خرج کند. Token Approval و امضاهای مبتنی بر Permit ابزارهای کاربردی اکوسیستم اتریوم هستند، اما اگر بدون فهم مقصد و محدوده مجوز تأیید شوند، میتوانند راه برداشت غیرمجاز دارایی را باز کنند.
در استاندارد ERC-20، تابع approve به مالک توکن اجازه میدهد برای یک آدرس دیگر سقف برداشت تعیین کند. آن آدرس معمولاً قرارداد یک برنامه غیرمتمرکز است که باید بتواند توکن را از طرف کاربر دریافت کند؛ برای مثال، هنگام معامله یا سپردهگذاری. پس از صدور مجوز، قرارداد مجاز میتواند با استفاده از سازوکار transferFrom تا سقف allowance از موجودی کاربر برداشت کند. بنابراین Approval به معنی انتقال فوری توکن نیست، بلکه نوعی اختیار خرجکردن در محدوده مشخص است.
بسیاری از رابطهای کاربری برای راحتی، مجوزی بسیار بزرگ یا اصطلاحاً Unlimited Approval درخواست میکنند تا کاربر مجبور نباشد در هر معامله دوباره هزینه گس بپردازد. این انتخاب ممکن است تجربه کاربری را ساده کند، اما اگر قرارداد آسیبپذیر شود، کلید مدیریتی آن به خطر بیفتد یا کاربر با نسخه جعلی برنامه تعامل کند، مجوز گسترده میتواند دامنه خسارت را افزایش دهد. مجوز نامحدود به این معنی نیست که قرارداد حتماً مخرب است؛ یعنی اختیار بیشتری از نیاز یک عملیات محدود در اختیار آن قرار گرفته است.
در الگوی سنتی ERC-20، کاربر برای ثبت allowance معمولاً یک تراکنش روی زنجیره امضا میکند. استانداردهای مبتنی بر Permit، مانند EIP-2612 در توکنهایی که از آن پشتیبانی میکنند، امکان میدهند مالک با یک امضای رمزنگاریشده و دادههای مشخص، مجوز را صادر کند؛ قرارداد یا برنامه سپس آن امضا را روی زنجیره ارائه میکند. این روش میتواند یک مرحله تراکنش را حذف کند، اما امضای خارج از زنجیره همچنان از نظر امنیتی مهم است و نباید صرفاً به دلیل اینکه کارمزد فوری ندارد، بیخطر تلقی شود.
Permit2 در اکوسیستم Uniswap راهکاری جداگانه برای مدیریت مجوزها و انتقال توکنهاست که میتواند تجربه تعامل با برنامهها را یکپارچهتر کند. با این حال، کاربر باید بداند چه توکنی، برای چه spender یا قراردادی، با چه سقف و چه مدت زمانی مجاز میشود. امضای یک پیام ساختاریافته ممکن است ظاهر پیچیدهای داشته باشد؛ اگر کیف پول جزئیات را بهروشنی نمایش نمیدهد، بهترین تصمیم توقف و بررسی مستندات رسمی برنامه است، نه تأیید سریع برای عبور از صفحه.
سناریوی رایج با یک وبسایت جعلی، لینک تبلیغاتی یا پیام پشتیبانی ساختگی آغاز میشود. کاربر تصور میکند برای دریافت ایردراپ، شرکت در رأیگیری یا فعالسازی قابلیت جدید باید کیف پول را متصل و یک پیام را امضا کند. رابط جعلی در واقع درخواست Approval یا Permit میسازد. اگر کاربر مجوز گسترده را تأیید کند، مهاجم ممکن است بعداً از اختیار ایجادشده برای انتقال توکنها استفاده کند؛ حتی اگر کاربر همان لحظه موجودی زیادی نداشته باشد و وبسایت را ببندد.
سناریوی دیگر زمانی رخ میدهد که یک برنامه واقعی قبلاً مجوز دریافت کرده، اما بعداً قرارداد یا زیرساخت آن آسیبپذیر میشود. مجوز قدیمی ممکن است همچنان معتبر باشد و کاربر تصور کند چون دیگر از برنامه استفاده نمیکند، دسترسی نیز قطع شده است. در حالی که Disconnect Wallet معمولاً فقط ارتباط رابط کاربری را قطع میکند و لزوماً allowance ثبتشده روی زنجیره را لغو نمیکند. برای پایاندادن به اختیار خرجکردن، باید خود مجوز را بررسی و در صورت نیاز revoke کنید.
نخست نام و آدرس قرارداد مجاز را بررسی کنید. نام نمایشی یک برنامه یا توکن بهتنهایی هویت آن را ثابت نمیکند؛ مهاجم میتواند نام و نماد مشابه بسازد. آدرس قرارداد را از مستندات رسمی پروژه یا چند منبع معتبر تطبیق دهید. دوم، نوع دارایی و مقدار مجوز را بخوانید. اگر برای یک معامله کوچک، دسترسی نامحدود به تمام موجودی یک توکن درخواست شده، بررسی کنید آیا امکان تعیین مقدار محدود وجود دارد یا خیر.
سوم، شبکه و دامنه درخواست را کنترل کنید. ممکن است کاربر تصور کند روی شبکه اصلی اتریوم است، اما درخواست مربوط به شبکه دیگری باشد. همچنین امضای پیام، تراکنش انتقال و مجوز خرجکردن یکسان نیستند. اگر کیف پول فقط داده مبهم یا هشدار عمومی نمایش میدهد، از تأیید خودداری کنید تا جزئیات را از مستندات رسمی پیدا کنید. پشتیبانی واقعی هیچگاه برای رفع مشکل، عبارت بازیابی یا کلید خصوصی نمیخواهد.
چهارم، به زمان اعتبار و nonce در امضاهای Permit توجه کنید. برخی مجوزها تاریخ انقضا دارند و برخی دیگر ممکن است تا زمان لغو معتبر بمانند. وجود تاریخ انقضا ریسک را کاهش میدهد، اما آن را حذف نمیکند؛ بهویژه اگر بازه بسیار طولانی باشد. در صورت تردید، صفحه امضا را ببندید و از کانال رسمی برنامه راهنمایی بگیرید. برای شناخت محیط نگهداری و امضای تراکنشها، راهنمای کیف پول MetaMask نیز میتواند نقطه شروع باشد.
بهصورت دورهای فهرست مجوزهای هر شبکه را با ابزار معتبر مرور کنید. ابزارهای بررسی allowance مانند Etherscan Token Approval Checker یا سرویسهای شناختهشده لغو مجوز، قرارداد مجاز و مقدار دسترسی را نمایش میدهند. دامنه ابزار را خودتان وارد کنید و از لینک پیامهای ناشناس استفاده نکنید. کیف پول را فقط به وبسایت معتبر متصل کنید و قبل از امضای تراکنش لغو، آدرس قرارداد و مقدار allowance را دوباره بررسی کنید.
لغو مجوز معمولاً یک تراکنش روی زنجیره است و ممکن است هزینه شبکه داشته باشد. در بعضی توکنها باید allowance را به صفر تغییر دهید و در برخی رابطها گزینه Revoke یا Edit Amount ارائه میشود. پس از انجام تراکنش، وضعیت جدید را در مرورگر بلاکچین بررسی کنید؛ صرف نمایش پیام موفقیت در وبسایت کافی نیست. همچنین به یاد داشته باشید لغو مجوز در یک شبکه، مجوزهای همان توکن یا قرارداد در شبکه دیگر را خودکار لغو نمیکند.
ابتدا مشخص کنید آیا فقط کیف پول را به وبسایت متصل کردهاید یا تراکنش و پیام مجوز را نیز امضا کردهاید. سپس allowanceهای مرتبط را بررسی کنید و دسترسی ناشناس را از طریق ابزار معتبر لغو کنید. اگر برداشت غیرمجاز شروع شده یا عبارت بازیابی افشا شده است، موضوع جدیتر است: داراییهای باقیمانده را با احتیاط به کیف پول تازه و امن منتقل کنید و از تعامل مجدد با همان وبسایت بپرهیزید. اطلاعات تراکنش و آدرسهای درگیر را برای گزارش نگه دارید.
پس از حادثه، مراقب پیامهای «بازیابی دارایی» باشید. کلاهبرداران ممکن است با ادعای کارشناس امنیت یا نماینده کیف پول تماس بگیرند و برای بازگرداندن پول، امضای تازه یا پرداخت کارمزد درخواست کنند. هیچکس نباید عبارت بازیابی را از شما بخواهد. راهنمای Ethereum.org برای لغو دسترسی قراردادها تفاوت قطع اتصال برنامه و لغو مجوز را توضیح میدهد.
اگر از سیگنال رایگان ارز دیجیتال تلگرام برای پیدا کردن فرصت استفاده میکنید، لینک اجرای معامله را از آدرس رسمی صرافی یا برنامه بررسی کنید. دریافت یک تحلیل یا پیشنهاد معاملاتی هیچ نیازی به ارائه عبارت بازیابی یا امضای مجوز نامحدود ندارد. اگر کانالی برای فعالسازی سیگنال از شما میخواهد کیف پول را به وبسایتی ناشناس متصل کنید، ابتدا ماهیت دقیق درخواست را بررسی کنید و در صورت ابهام امضا نکنید.
برای تکمیل بررسی، مقاله حمله Address Poisoning را نیز بخوانید؛ این موضوع از زاویه دیگری به حفاظت از دارایی و کنترل ریسک کمک میکند.
Approval و Permit ابزارهای عادی تعامل با قراردادهای هوشمند هستند، اما به یک برنامه اختیار خرجکردن توکن میدهند. پیش از تأیید، قرارداد، دارایی، مقدار و مدت مجوز را بررسی کنید؛ دسترسی نامحدود را فقط در صورت ضرورت و اعتماد کافی بپذیرید و مجوزهای بلااستفاده را دورهای لغو کنید. قطع اتصال کیف پول با لغو allowance فرق دارد. مهمتر از همه، هیچ فرصت معاملاتی ارزش امضای پیامی را ندارد که معنای آن را نمیفهمید.