×


سلام
ورود و عضویت
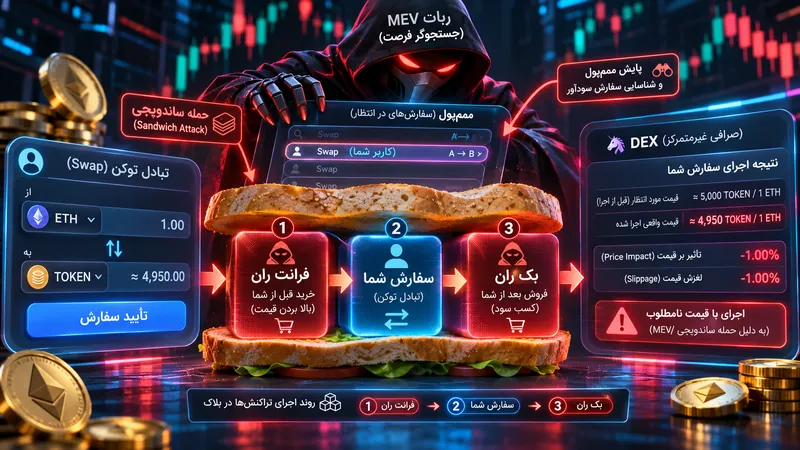
برای خرید یک توکن در صرافی غیرمتمرکز، مقدار ورودی و حد لغزش را تعیین میکنید؛ اما پس از اجرا میبینید توکن کمتری از انتظار دریافت کردهاید. بخشی از اختلاف ممکن است نتیجه حرکت طبیعی قیمت و عمق استخر باشد، اما در برخی شرایط معامله شما میتواند هدف Sandwich Attack قرار گرفته باشد. این حمله یکی از شکلهای استخراج ارزش قابلاستخراج از ترتیب تراکنشها یا MEV است؛ جایی که رباتها از مشاهده سفارشهای در انتظار و اثر آنها بر قیمت استفاده میکنند.
MEV مخفف Maximal Extractable Value است و به ارزشی اشاره دارد که با انتخاب، ترتیبدهی یا گنجاندن تراکنشها در بلاک میتوان به دست آورد. در شبکههایی که تراکنشها پیش از تأیید در mempool عمومی دیده میشوند، بازیگران تخصصی میتوانند سفارشهای در انتظار را تحلیل کنند و تراکنشهای خود را در موقعیت مناسب قرار دهند. MEV همیشه مخرب نیست؛ آربیتراژ میتواند اختلاف قیمت میان بازارها را کاهش دهد و لیکوییدیشن به سلامت برخی پروتکلهای وامدهی کمک کند.
مشکل زمانی ایجاد میشود که ترتیب تراکنش به زیان کاربر عادی دستکاری شود. در حمله ساندویچی، جستوجوگر یا ربات سفارش کاربر را شناسایی میکند و تراکنشهایی را پیش و پس از آن قرار میدهد تا از اثر قیمتی سفارش اصلی سود بگیرد. این کار میتواند قیمت اجرای معامله را بدتر کند و بخشی از ارزش مورد انتظار کاربر را به مهاجم منتقل سازد. درک این سازوکار بهویژه هنگام معامله توکنهای کمعمق و سفارشهای بزرگ اهمیت دارد.
فرض کنید قصد دارید مقدار قابلتوجهی از توکن A را با ETH در یک استخر کمعمق بخرید. سفارش شما در mempool قابلمشاهده است و ربات تشخیص میدهد که اجرای آن قیمت توکن A را بالا میبرد. ربات ابتدا با کارمزد یا اولویت مناسب، سفارش خرید خود را پیش از سفارش شما اجرا میکند. این معامله نسبت داراییهای استخر را تغییر میدهد و قیمت را افزایش میدهد؛ سپس سفارش اصلی شما در قیمت بالاتری اجرا میشود.
پس از اجرای سفارش شما، ربات معامله فروش خود را در موقعیت بعدی قرار میدهد و توکن خریداریشده را با قیمت بالاتر میفروشد. به این ترتیب سفارش کاربر میان خرید اولیه و فروش نهایی ربات قرار میگیرد؛ مانند لایههای یک ساندویچ. سود مهاجم از اختلاف قیمت پس از کسر کارمزد شبکه و هزینه معامله به دست میآید. اگر حرکت قیمت، هزینه گس یا رقابت با رباتهای دیگر مطابق انتظار نباشد، این استراتژی نیز میتواند زیانده شود؛ اما هزینه اجرای بدتر همچنان ممکن است بر دوش کاربر بماند.
لغزش قیمت یا Slippage اختلاف میان قیمت مورد انتظار و قیمت نهایی اجراست. در بازارساز خودکار، اندازه سفارش نسبت به ذخایر استخر تعیین میکند که معامله چه اثری بر قیمت بگذارد. اگر سفارش بزرگ یا استخر کمعمق باشد، لغزش طبیعی میتواند قابلتوجه شود. کاربر معمولاً حداکثر لغزش قابلقبول را تعیین میکند تا اگر قیمت از محدوده خارج شد، معامله revert شود. اما تعیین حد لغزش بسیار بالا میتواند فضای بیشتری برای اجرای بدتر و حمله ساندویچی ایجاد کند.
مثلاً اگر ارزش مورد انتظار معامله ۱۰۰۰ دلار باشد و حد لغزش را ۵ درصد قرار دهید، ممکن است تراکنش در شرایطی اجرا شود که ارزش دریافتی تا محدوده پایینتری از انتظار شما افت کرده است. این مثال به معنی آن نیست که همیشه کل ۵ درصد به مهاجم میرسد؛ کارمزد، عمق بازار و ترتیب تراکنش بر نتیجه اثر دارند. نکته این است که حد لغزش، مجوز پرداخت هر قیمتی نیست، بلکه سقف تحمل تغییر قیمت در زمان اجراست. برای سفارشهای کمعمق، مقدار پیشفرض رابط ممکن است مناسب نباشد.
سفارشهای بزرگ نسبت به نقدینگی استخر، توکنهای تازهعرضهشده، جفتارزهای کمعمق و تراکنشهایی با حد لغزش بالا بیشتر در معرض اجرای نامطلوب هستند. اگر یک معامله بخش بزرگی از ذخایر استخر را جابهجا کند، اثر قیمتی آن برای رباتها قابلپیشبینیتر میشود. همچنین در دورههای نوسان شدید، قیمت میان زمان امضای تراکنش و ورود آن به بلاک تغییر میکند و احتمال لغزش طبیعی افزایش مییابد. بنابراین هر اجرای بدی الزاماً حمله نیست؛ باید شرایط استخر و داده تراکنش بررسی شود.
تراکنشهای عمومی و قابلمشاهده در mempool فرصت بیشتری برای تحلیل پیش از اجرا ایجاد میکنند. برخی راهکارهای ارسال خصوصی تلاش میکنند جزئیات سفارش را از دید عموم پنهان کنند یا آن را به مسیرهای محافظتشده بفرستند. این راهکارها نیز باید از نظر اعتماد به ارائهدهنده، دسترسپذیری، هزینه و شرایط شکست بررسی شوند. استفاده از RPC خصوصی میتواند یک لایه حفاظتی باشد، اما تضمین نمیکند هر معاملهای با بهترین قیمت اجرا شود یا هیچ نوع MEV دیگری رخ ندهد.
اول، اندازه سفارش را با عمق نقدینگی مقایسه کنید. اگر سفارش بخش بزرگی از استخر را جابهجا میکند، تقسیم آن به چند معامله یا استفاده از مسیر نقدشوندهتر را بررسی کنید؛ البته چند معامله جداگانه نیز هزینه گس و ریسک تغییر قیمت بین اجراها دارد. دوم، حد لغزش را بیدلیل بالا نبرید. مقدار باید با نوسان و نقدشوندگی جفتارز سازگار باشد. اگر تراکنش با حد لغزش منطقی انجام نمیشود، بهتر است شرایط بازار را دوباره ارزیابی کنید.
سوم، از رابطها و مسیرهای اجرای معتبر استفاده کنید و در صورت پشتیبانی، گزینههای محافظت در برابر MEV یا ارسال خصوصی را بررسی کنید. مستندات Flashbots Protect توضیح میدهد که تراکنشها میتوانند از طریق یک mempool خصوصی ارسال شوند تا در برابر برخی روشهای frontrunning و sandwich محافظت شوند. بااینحال، پیش از استفاده، محدودیتهای سرویس، شبکه پشتیبانیشده و شرایط بازگشت تراکنش را بخوانید. تنظیمات حریم خصوصی یا سرعت ممکن است بر تجربه اجرا اثر بگذارند.
چهارم، قیمت نهایی، مقدار دریافتی و هزینه گس را پس از هر معامله ثبت کنید. اگر بهطور مکرر اختلاف غیرعادی میان قیمت نقلشده و اجرا میبینید، آدرس تراکنش را در مرورگر بلاکچین بررسی کنید و ببینید چه تراکنشهایی پیش و پس از آن در همان بلاک قرار گرفتهاند. این بررسی همیشه قصد مهاجم را اثبات نمیکند، اما میتواند اثر ترتیبدهی را آشکار کند. در معاملات بزرگ، پیش از ارسال سفارش، سناریوی بدبینانه را محاسبه کنید و از اجرای عجولانه بپرهیزید.
لغزش ممکن است به دلیل نوسان بازار، تغییر ذخایر استخر، کارمزد، مسیر چندمرحلهای یا تأخیر شبکه رخ دهد. برای نسبتدادن آن به حمله، باید شواهدی از سفارشهای پیشدستانه و پسدستانه یا الگوی تکرارشونده استخراج ارزش وجود داشته باشد. در برخی بازارها، آربیتراژگرها با اصلاح اختلاف قیمت به کارایی بازار کمک میکنند. تفکیک MEV مفید از رفتار زیانبار مهم است؛ چون راهکارها و پیامدهای سیاستی آنها یکسان نیستند.
در مقاله دستکاری اوراکل قیمت در دیفای میتوانید ببینید چگونه قیمتهای مرجع نیز در معرض دستکاری قرار میگیرند. هر دو موضوع به ساختار بازار و ترتیب یا منبع داده وابستهاند، اما Sandwich Attack مستقیماً از قرارگرفتن سفارشها در اطراف معامله کاربر سود میگیرد. شناخت تفاوت این سازوکارها به شما کمک میکند گزارش تراکنش را دقیقتر بخوانید و هر خطای اجرا را به یک علت واحد نسبت ندهید.
اگر سیگنال رایگان ترید محدوده ورود مشخصی ارائه میکند، همان قیمت لزوماً تضمین نمیکند سفارش شما در DEX با همان نرخ اجرا شود. پیش از معامله، عمق استخر، لغزش، کارمزد و احتمال اجرای نامطلوب را محاسبه کنید. اختلاف میان قیمت پیشنهادی و قیمت قابلاجرا میتواند نسبت ریسک به بازده را تغییر دهد؛ بنابراین کیفیت اجرا بخشی از تصمیم معاملاتی است، نه جزئیات فنی کماهمیت.
برای تکمیل بررسی، مقاله ریسک اوراکل قیمت را نیز بخوانید؛ این موضوع از زاویه دیگری به حفاظت از دارایی و کنترل ریسک کمک میکند.
حمله ساندویچی از مشاهده سفارش و قرار دادن معامله مهاجم پیش و پس از آن برای بهرهبرداری از اثر قیمتی استفاده میکند. سفارشهای بزرگ، استخرهای کمعمق و حد لغزش بالا میتوانند ریسک را افزایش دهند. مقایسه اندازه سفارش با نقدینگی، تنظیم منطقی Slippage، بررسی مسیر اجرای خصوصی معتبر و تحلیل تراکنش پس از اجرا به کاهش ریسک کمک میکند. هر لغزش الزاماً حمله نیست؛ اما اجرای سفارش باید مانند خود تحلیل بازار جدی گرفته شود.