×


سلام
ورود و عضویت
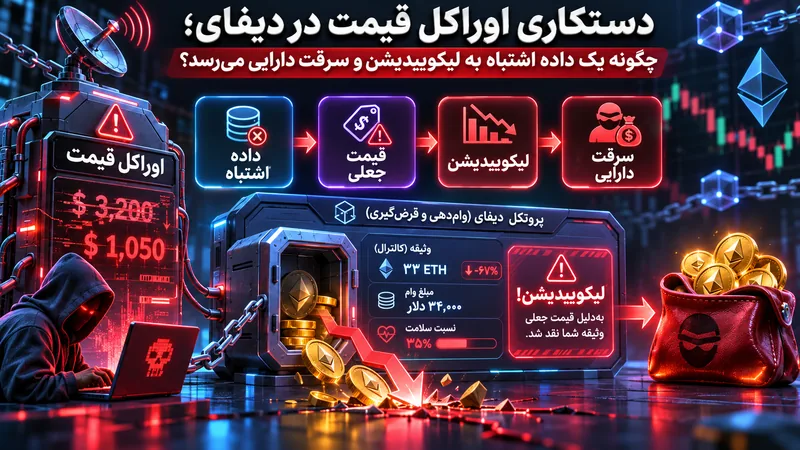
یک پروتکل وامدهی باید بداند وثیقه کاربر چقدر ارزش دارد. اگر قرارداد قیمت توکن را اشتباه بخواند، ممکن است بیش از حد وام بدهد، وثیقه سالم را لیکویید کند یا دارایی را در برابر ضمانت ناکافی آزاد سازد. این مسئله به Oracle Manipulation مربوط است؛ دستکاری یا سوءاستفاده از دادهای که قرارداد برای تصمیم مالی به آن اعتماد میکند. اوراکل فقط یک ابزار فنی جانبی نیست؛ در بسیاری از پروتکلهای دیفای، صحت آن مستقیماً با solvency و بقای سیستم ارتباط دارد.
قرارداد هوشمند بهصورت پیشفرض از وضعیت بازارهای بیرونی آگاه نیست. برای اینکه پروتکل بتواند قیمت ETH، استیبلکوین یا وثیقههای دیگر را محاسبه کند، از فیدهای داده یا سازوکارهای قیمتگذاری استفاده میکند. اوراکل میتواند داده را از بازارهای مختلف دریافت، تجمیع و به شکلی قابلخواندن برای قرارداد منتشر کند. قرارداد سپس بر اساس آن قیمت، مقدار وثیقه، سقف وام، نرخ بهره یا شرایط لیکوییدیشن را تعیین میکند.
منبع قیمت میتواند فیدهای بیرونی، چند بازار، دادههای تجمیعشده یا نسبت دارایی در یک استخر غیرمتمرکز باشد. هر روش فرضهای خاص خود را دارد. فید بیرونی به کیفیت اپراتورها، زمان بهروزرسانی و سازوکار تجمیع وابسته است؛ قیمت DEX نیز به عمق استخر و امکان دستکاری معاملهگر وابسته است. هیچ منبعی بدون ریسک نیست. طراحی مقاوم باید مشخص کند داده از کجا میآید، چه زمانی معتبر است و در صورت اختلاف یا توقف فید چه اتفاقی میافتد.
در بازارساز خودکار، نسبت دو دارایی در استخر بر قیمت معامله اثر میگذارد. اگر استخر نقدینگی کمی داشته باشد، سفارش بزرگ میتواند نسبت ذخایر را بهشدت تغییر دهد. اگر پروتکل دیگری همان قیمت لحظهای را بدون فیلتر بخواند، مهاجم ممکن است در یک تراکنش قیمت را به نفع خود منحرف کند و بر اساس آن وام بگیرد یا وثیقهای را بیش از ارزش واقعی نشان دهد. پس از انجام عملیات، معامله معکوس میتواند قیمت استخر را به محدوده قبلی برگرداند.
وام فلش میتواند سرمایه لازم برای چنین دستکاریای را فراهم کند، اما حمله فقط به Flash Loan محدود نیست. در بازار کمعمق، حتی سرمایه شخصی یا نقدینگی قرضی از منابع دیگر ممکن است برای تغییر قیمت کافی باشد. معیار اصلی، هزینه دستکاری در برابر منفعتی است که مهاجم از پروتکل مقصد میگیرد. اگر ارزش دارایی قابلاستخراج از پروتکل بسیار بیشتر از هزینه تغییر قیمت باشد، انگیزه اقتصادی حمله ایجاد میشود.
TWAP یا میانگین موزون زمانی قیمت، به جای اتکا به یک نقطه لحظهای، قیمت را در یک بازه زمانی میانگین میگیرد. این روش میتواند دستکاری کوتاهمدت را گرانتر کند؛ زیرا مهاجم باید انحراف را در طول پنجره حفظ کند. اما TWAP مصونیت کامل نیست. اگر پنجره بسیار کوتاه باشد، بازار کمعمق باشد یا نقدینگی در زمان مشخص کاهش یابد، امکان دستکاری همچنان وجود دارد. پنجره طولانیتر نیز واکنش به تغییر واقعی بازار را کند میکند.
در طراحی باید میان مقاومت در برابر دستکاری و بهروز بودن قیمت تعادل برقرار شود. اگر داده با تأخیر زیاد استفاده شود، پروتکل ممکن است در یک سقوط سریع بازار، ارزش وثیقه را بیش از حد برآورد کند. اگر داده بیش از حد سریع و از منبع کمعمق گرفته شود، امکان نوسان مصنوعی بالا میرود. انتخاب پنجره زمانی باید بر اساس عمق بازار، نوسان دارایی، اندازه موقعیتها و هزینه حمله انجام شود؛ نه صرفاً یک مقدار پیشفرض برای همه توکنها.
حتی اگر مهاجم نتواند قیمت را مستقیماً دستکاری کند، فید میتواند کهنه یا متوقف شود. اگر قرارداد فقط عدد آخر را بخواند و زمان بهروزرسانی را بررسی نکند، ممکن است قیمت قدیمی را در شرایطی به کار ببرد که بازار تغییر بزرگی کرده است. بررسی timestamp، حداکثر سن مجاز داده و وضعیت پاسخدهنده ضروری است. همچنین باید مشخص باشد در صورت نبود داده معتبر، پروتکل عملیات را متوقف میکند، از منبع جایگزین استفاده میکند یا با قواعد محافظهکارانه ادامه میدهد.
تجمیع چند منبع نیز بهخودیخود امنیت را تضمین نمیکند. اگر منابع مختلف همگی از یک بازار کمعمق یا یک ارائهدهنده داده مشترک تغذیه شوند، استقلال واقعی ندارند. قرارداد باید outlierها را تشخیص دهد و در برابر اختلاف شدید قیمت واکنش مشخصی داشته باشد. میانگینگیری ساده از چند عدد نامعتبر ممکن است عددی ظاهراً معقول اما نادرست تولید کند. طراحی باید کیفیت منبع، استقلال، تأخیر و احتمال خرابی همزمان را ارزیابی کند.
اول، از فیدهای معتبر و چندمنبعی استفاده کنید و آدرس قرارداد و شبکه را از مستندات رسمی بررسی کنید. دوم، تازگی داده را کنترل کنید و اگر زمان آخرین بهروزرسانی از حد مجاز گذشت، عملیات حساس را محدود کنید. سوم، محدوده انحراف قیمت و رفتار در برابر دادههای پرت را تعریف کنید. چهارم، برای داراییهای کمعمق یا تازهعرضهشده، سقف وام و نسبت وثیقه محافظهکارانهتری در نظر بگیرید. پنجم، منبع قیمت را با اندازه و نقدینگی بازار متناسب کنید.
در برخی سیستمها، circuit breaker میتواند در صورت جهش غیرعادی یا اختلاف میان منابع، سپردهگذاری یا وامدهی را موقتاً متوقف کند. این کنترل باید با دقت طراحی شود تا مهاجم نتواند صرفاً با ایجاد نوسان کوچک، پروتکل را دائماً از کار بیندازد. همچنین مسیر بازگشت از وضعیت اضطراری، نقش مدیران و شرایط فعالسازی باید شفاف باشد. کنترل اضطراری اگر در اختیار یک کلید واحد و بدون نظارت باشد، خود میتواند ریسک مدیریتی تازهای ایجاد کند.
تستهای امنیتی باید سناریوهای دستکاری در یک بلاک، کاهش نقدینگی، تأخیر فید، اختلاف منابع و اختلال شبکه را پوشش دهند. شبیهسازی قیمت باید با داده واقعی و شرایط تنش انجام شود. برای مثال، اگر قیمت وثیقه ناگهان ۲۰ درصد تغییر کند، چه تعداد حساب لیکویید میشوند و آیا نقدینگی کافی برای تسویه وجود دارد؟ اگر فید متوقف شود، آیا سیستم بهطور ایمن متوقف میشود یا از آخرین مقدار بدون محدودیت استفاده میکند؟ پاسخ این پرسشها بخشی از طراحی اقتصادی پروتکل است.
کاربر میتواند در مستندات پروتکل بررسی کند قیمت داراییها از چه منبعی خوانده میشود، چه داراییهایی پشتیبانی میشوند و در زمان اختلال چه سیاستی وجود دارد. گزارش ممیزی باید منطق اوراکل و نحوه استفاده از داده را پوشش دهد. اگر پروتکل فقط یک قیمت لحظهای از استخر کمعمق میخواند، یا هیچ توضیحی درباره stale data ندارد، ریسک بیشتری وجود دارد. TVL بالا یا سابقه طولانی بهتنهایی جایگزین بررسی منبع قیمت نیست.
همچنین داراییهایی که نقدشوندگی پایین یا بازارهای پراکنده دارند، ممکن است به فید قابلاعتماد کمتری دسترسی داشته باشند. در این شرایط، نسبت وثیقه و سقف مواجهه باید محافظهکارانهتر باشد. اگر یک پروتکل سود بسیار بالا برای سپردهگذاری در دارایی کمعمق ارائه میدهد، بررسی کنید آیا درآمد آن از فعالیت واقعی ایجاد میشود یا به پذیرش ریسک قیمت و لیکوییدیشن وابسته است. مقاله حمله Flash Loan در دیفای نمونهای از ارتباط دستکاری قیمت و ضعف اوراکل را توضیح میدهد.
اگر از کانال سیگنال ارز دیجیتال تلگرام برای پیگیری فرصتها استفاده میکنید، در زمان اختلاف قیمت میان صرافیها یا جهش غیرعادی یک توکن، منبع قیمت را بررسی کنید. قیمت نمایشدادهشده در یک نمودار لزوماً همان دادهای نیست که قرارداد دیفای برای وثیقه یا لیکوییدیشن میخواند. پیش از سپردهگذاری یا معامله اهرمی، اطلاعیه پروتکل و وضعیت فیدهای قیمت را نیز در نظر بگیرید.
برای تکمیل بررسی، مقاله حمله Flash Loan را نیز بخوانید؛ این موضوع از زاویه دیگری به حفاظت از دارایی و کنترل ریسک کمک میکند.
اوراکل قیمت یکی از اجزای حیاتی دیفای است و خطای آن میتواند به وامدهی بیش از حد، لیکوییدیشن نادرست یا خروج دارایی منجر شود. استفاده از منابع مستقل، کنترل تازگی داده، پنجره زمانی مناسب، مدیریت انحراف و تست سناریوهای تنش از دفاعهای مهماند. کاربر نیز باید منبع قیمت و رفتار پروتکل در زمان اختلال را بررسی کند. عددی که قرارداد میخواند، فقط زمانی قابلاعتماد است که مسیر تولید و اعتبار آن نیز قابلاعتماد باشد.