×


سلام
ورود و عضویت
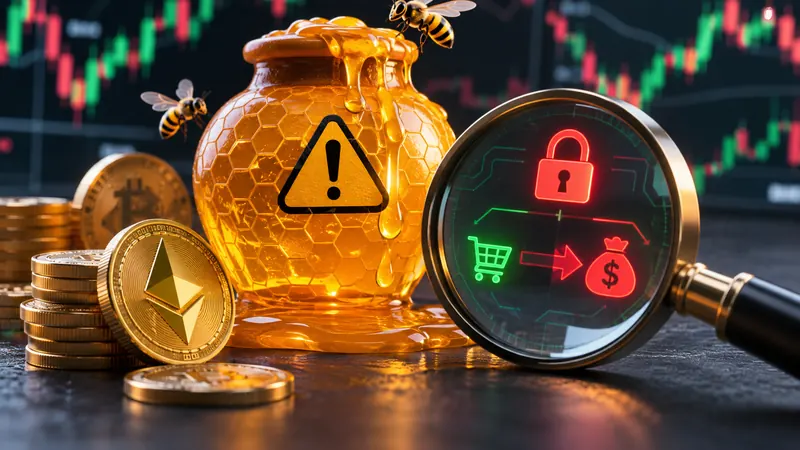
توکنی را در یک صرافی غیرمتمرکز میبینید که قیمتش سریع رشد کرده، حجم معاملات بالا رفته و چند کیف پول در شبکههای اجتماعی از سود خود تصویر منتشر کردهاند. خرید انجام میشود، اما وقتی میخواهید بفروشید، تراکنش مرتباً شکست میخورد یا قرارداد مالیات بسیار سنگینی از فروش کم میکند. این وضعیت میتواند نشانه Honeypot باشد؛ قراردادی که خرید را آسان یا حتی جذاب میکند، اما فروش را برای کاربران عادی مسدود یا عملاً غیرممکن میسازد.
در یک توکن استاندارد، دارندگان معمولاً میتوانند در چارچوب قواعد شبکه و قرارداد، توکن را منتقل یا در بازار بفروشند. در توکن Honeypot، توسعهدهنده ممکن است در منطق قرارداد شرطهایی قرار دهد که فقط آدرسهای خاص اجازه فروش داشته باشند. برای مثال، تابع انتقال میتواند هنگام فروش به استخر نقدینگی، فهرست سفید یا سیاه آدرسها را بررسی کند. خریدار در ظاهر مالک توکن است، اما اختیار خروج از موقعیت به شکل غیرعادی محدود شده است.
همه Honeypotها دقیقاً یک شکل ندارند. بعضی قراردادها فروش را بهطور کامل مسدود میکنند؛ برخی فقط برای آدرسهای خاص اجازه فروش میدهند؛ بعضی دیگر مالیات فروش را تا سطحی بالا میبرند که خروج اقتصادی نیست. گروهی نیز محدودیت را پس از مدتی فعال میکنند یا با تغییر پارامترهای مدیریتی، شرایط انتقال را عوض میکنند. به همین دلیل، موفقیت یک خرید آزمایشی یا مشاهده یک فروش کوچک از کیف پول دیگر، تضمین نمیکند که همه کاربران بتوانند در شرایط مشابه خارج شوند.
یکی از هشدارها، تفاوت شدید میان مالیات خرید و فروش است. اگر خرید با کارمزد پایین انجام میشود اما فروش مشمول مالیات بسیار بالا است، باید منطق قرارداد و تنظیمات آن بررسی شود. البته مالیات نامتقارن در برخی توکنها میتواند بخشی از طراحی اقتصادی باشد؛ اما وقتی مقدار آن بدون توضیح روشن یا با اختیار تغییر یکطرفه مالک تعیین میشود، ریسک بالاتر میرود. عدد مالیات را در زمان معامله و در کد یا داده قابلمشاهده قرارداد بررسی کنید، نه فقط در تبلیغات پروژه.
نشانه دیگر، محدودیت انتقال یا فروش برای آدرسهای خاص است. وجود تابعهایی برای blacklist، whitelist، max sell، max transaction یا محدودکردن تعداد فروش در هر بازه زمانی الزاماً اثبات کلاهبرداری نیست، اما باید مشخص باشد چه کسی میتواند این تنظیمات را تغییر دهد و تحت چه شرایطی. اگر مالک قرارداد قادر است هر آدرسی را بدون فرایند شفاف مسدود کند، خریدار در معرض ریسک مدیریتی مهمی قرار دارد. همچنین بررسی کنید آیا مالکیت واقعاً واگذار یا لغو شده یا فقط در رابط پروژه چنین ادعایی مطرح میشود.
نشانه سوم، نقدینگی ظاهری و حجم معاملاتی است که با امکان خروج واقعی تناسب ندارد. ممکن است نمودار تعداد زیادی خرید را نشان دهد، اما عمق استخر کم باشد یا فروشهای موفق فقط از سوی کیف پولهای مرتبط با سازنده انجام شده باشند. تعداد تراکنش بالا، بهتنهایی نشانه بازار سالم نیست. توزیع خریداران، نسبت خرید به فروش، میزان نقدینگی قابلبرداشت و رفتار آدرسهای بزرگ را در کنار هم بررسی کنید. اگر فروشهای عادی بهطور غیرمعمول شکست میخورند، آن را یک هشدار جدی در نظر بگیرید.
ابتدا آدرس قرارداد را از منبع رسمی پروژه دریافت کنید و آن را با دادههای مرورگر بلاکچین و منابع مستقل تطبیق دهید. نام و نماد توکن معیار هویت نیست؛ چند توکن میتوانند نام و نماد یکسان داشته باشند. سپس وضعیت تأیید کد منبع را بررسی کنید. کد تأییدشده امکان مطالعه منطق قرارداد را فراهم میکند، اما به معنی امنبودن آن نیست. اگر کد تأیید نشده یا بخشهای حساس آن مبهم است، نمیتوان صرفاً بر اساس نمودار قیمت درباره ریسک تصمیم گرفت.
در مرحله بعد، توابع حساس را بررسی کنید: آیا مالک میتواند فروش را متوقف کند؟ آیا امکان تغییر مالیات وجود دارد؟ آیا فهرست سیاه یا محدودیت انتقال فعال است؟ آیا قرارداد قابلیت ضرب توکن جدید یا تغییر مقصد کارمزد دارد؟ چه کسی کنترل این توابع را در اختیار دارد و آیا کنترل میان چند امضاکننده مستقل تقسیم شده است؟ برای کاربر عادی، خواندن کد Solidity ممکن است دشوار باشد؛ بنابراین میتوان از گزارش ممیزی معتبر و ابزارهای تحلیل قرارداد کمک گرفت، اما نتیجه ابزار را حکم قطعی تلقی نکرد.
بررسی توزیع دارندگان نیز اهمیت دارد. اگر چند آدرس سهم بسیار بزرگی از عرضه را در اختیار داشته باشند، فروش هماهنگ آنها میتواند بازار را بیعمق کند. کیف پولهای مرتبط با سازنده، استخر نقدینگی و آدرسهای دارای اختیار مدیریتی را از هم تفکیک کنید. همچنین زمان ایجاد استخر و رفتار نقدینگی را بررسی کنید. اگر نقدینگی کمی پس از جذب خریداران خارج شود، حتی توکنی که محدودیت فنی فروش ندارد نیز ممکن است عملاً غیرقابلفروش شود؛ زیرا طرف مقابل یا عمق کافی برای معامله باقی نمیماند.
برخی ابزارهای تحلیل توکن، شبیهسازی خرید و فروش یا بررسی مالیات و محدودیت انتقال را ارائه میکنند. این ابزارها میتوانند پرچمهای خطر را سریعتر آشکار کنند، اما ممکن است تمام مسیرهای قرارداد، تغییرات آینده یا رفتار وابسته به آدرس را پوشش ندهند. قرارداد مخرب میتواند برای شبیهسازی یا کیف پولهای شناختهشده رفتار متفاوتی نشان دهد. بنابراین یک نتیجه سبز در داشبورد به معنی تضمین خروج نیست؛ همانطور که هشدار قرمز نیز باید با داده و منطق فنی بررسی شود.
برای بررسی مستقل، تراکنشهای واقعی فروش را در مرورگر بلاکچین ببینید و خطاهای برگشتی را بررسی کنید. اگر فروشهای موفق فقط از آدرسهای محدود یا کیف پولهای مرتبط با سازنده انجام شدهاند، نتیجه را به همه خریداران تعمیم ندهید. راهنمای Ethereum.org برای شناسایی توکنهای کلاهبرداری توضیح میدهد که نام و نماد معتبر یا حتی موجودی ظاهری یک آدرس، لزوماً نشانه اصالت توکن نیست.
برخی معاملهگران برای بررسی امکان خروج، ابتدا مبلغ کوچکی خریداری و سپس بخشی از آن را میفروشند. این آزمایش میتواند برخی محدودیتهای آشکار را مشخص کند، اما ریسک را حذف نمیکند. ممکن است قرارداد برای تراکنشهای کوچک اجازه فروش بدهد و برای مبالغ بزرگ محدودیت اعمال کند؛ یا سازنده بعداً پارامترها را تغییر دهد. همچنین انجام خرید و فروش آزمایشی در استخر کمعمق میتواند خود باعث لغزش قابلتوجه شود. تست را تنها یکی از لایههای بررسی بدانید، نه مجوز ورود با سرمایه اصلی.
پیش از معامله، حداکثر زیان قابلتحمل و شرایط خروج را مشخص کنید. اگر نمیتوانید منطق فروش را بفهمید یا ابزارهای مستقل نتیجه یکسانی نمیدهند، کنارگذاشتن معامله تصمیمی حرفهای است. فرصتهای بازار محدود به یک توکن تازهعرضهشده نیستند. در داراییهای کمعمق، حتی نبود Honeypot نیز به معنی نقدشوندگی مناسب نیست. اختلاف قیمت خرید و فروش، اندازه سفارش قابلاجرا و امکان برداشت نقدینگی باید جداگانه سنجیده شوند.
اگر بهترین سیگنال ارز دیجیتال را برای شناسایی یک توکن تازه دنبال میکنید، پیش از اجرای پیشنهاد باید قرارداد و امکان فروش را مستقل بررسی کنید. یک تحلیل قیمتی حتی اگر از نظر نموداری منطقی باشد، نمیتواند محدودیت پنهان قرارداد یا نبود نقدینگی را برطرف کند. سیگنال باید نقطه شروع بررسی بازار باشد؛ نه تضمین امنیت توکن، سلامت قرارداد یا امکان تبدیل دارایی به استیبلکوین.
برای تکمیل بررسی، مقاله نشانههای Rug Pull را نیز بخوانید؛ این موضوع از زاویه دیگری به حفاظت از دارایی و کنترل ریسک کمک میکند.
Honeypot توکنی است که خرید آن ممکن است ساده باشد، اما فروش را برای برخی یا همه کاربران مسدود یا بسیار پرهزینه میکند. پیش از ورود، آدرس قرارداد، توابع مدیریتی، مالیات فروش، محدودیت انتقال، توزیع دارندگان و نقدینگی را بررسی کنید. ابزارهای تشخیص و تست کوچک مفیدند، اما تضمین قطعی نیستند. اگر امکان خروج را نمیتوانید با شواهد مستقل ارزیابی کنید، صرفاً به دلیل رشد سریع قیمت وارد معامله نشوید.