×


سلام
ورود و عضویت
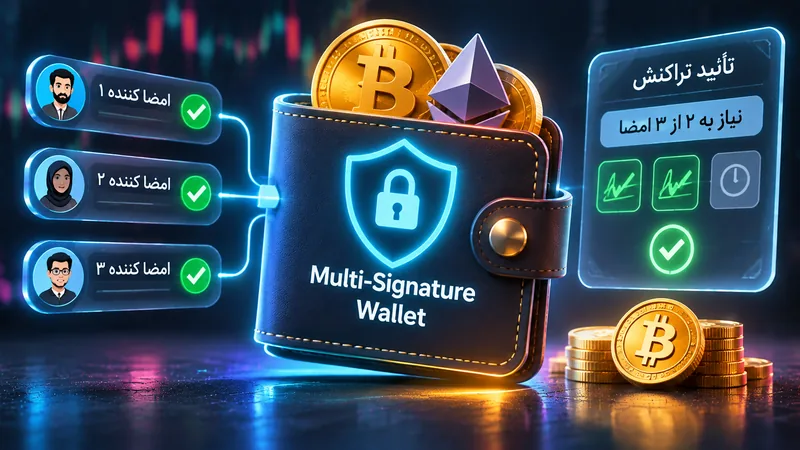
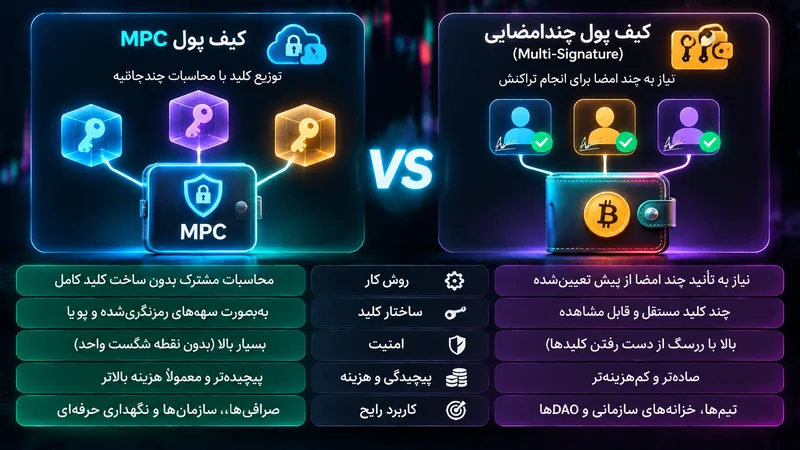
اگر کلید خصوصی یک کیف پول شخصی گم شود یا به دست مهاجم بیفتد، ممکن است تمام داراییهای آن آدرس در معرض خطر قرار گیرد. کیف پول چندامضایی با تقسیم اختیار تأیید تراکنش میان چند کلید، تلاش میکند وابستگی به یک نقطه شکست را کاهش دهد. در ساختار Multi-Signature یا Multisig، انتقال دارایی تنها زمانی اجرا میشود که تعداد مشخصی از امضاکنندگان، تراکنش را تأیید کنند. این روش برای خزانه پروژهها، حسابهای مشترک و نگهداری مبالغ بزرگ کاربرد دارد.
در یک کیف پول چندامضایی، مجموعهای از آدرسها یا امضاکنندگان بهعنوان مالک یا تأییدکننده تعریف میشوند. سیاست امضا مشخص میکند برای اجرای تراکنش چه تعداد تأیید لازم است. این ساختار را معمولاً با الگوی M-of-N نشان میدهند؛ N تعداد کل امضاکنندگان و M حداقل تعداد امضای لازم است. برای مثال، در مدل ۲ از ۳، سه کلید مجاز وجود دارد و هر دو کلید میتوانند یک تراکنش را تأیید کنند.
فرض کنید یک شرکت سه امضاکننده دارد: مدیر مالی، مدیرعامل و مسئول امنیت. اگر سیاست ۲ از ۳ باشد، هیچیک بهتنهایی نمیتواند دارایی را منتقل کند. در صورت غیبت یکی از افراد، دو نفر دیگر همچنان قادر به تأیید هستند. این ساختار میان امنیت و دسترسپذیری تعادل ایجاد میکند؛ زیرا اگر آستانه برابر تعداد تمام امضاکنندگان باشد، گمشدن یا از دسترس خارجشدن حتی یک کلید ممکن است انتقال را متوقف کند.
در برخی کیف پولهای قرارداد هوشمند، ابتدا یک نفر تراکنش را پیشنهاد میکند، سپس سایر مالکان آن را بررسی و تأیید میکنند. پس از رسیدن تعداد تأییدها به آستانه تعیینشده، تراکنش اجرا میشود. جزئیات اجرا به شبکه و نوع کیف پول بستگی دارد. بعضی ساختارها از قابلیت چندامضایی بومی شبکه استفاده میکنند و برخی دیگر با قرارداد هوشمند، سیاست امضا را پیادهسازی میکنند. این تفاوت بر کارمزد، سازگاری و مدل امنیت اثر میگذارد.
مهمترین مزیت، کاهش خطر سرقت ناشی از افشای یک کلید است. اگر مهاجم فقط یکی از کلیدها را به دست آورد و آستانه دو امضا باشد، هنوز نمیتواند بهتنهایی تراکنش را اجرا کند. مزیت دیگر، کنترل سازمانی است؛ میتوان تأیید پرداختهای بزرگ را به چند نقش مستقل سپرد و فرایند تصمیمگیری را از اختیار یک فرد خارج کرد. برای خزانه DAO یا شرکت، این ساختار میتواند امکان نظارت، ثبت مسئولیت و کنترل داخلی را بهبود دهد.
Multisig همچنین میتواند برای برنامهریزی بازیابی استفاده شود. در مدل ۲ از ۳، اگر یکی از دستگاهها خراب یا یکی از کلیدها گم شود، دو امضاکننده دیگر همچنان میتوانند دسترسی را حفظ کنند. البته این مزیت فقط زمانی برقرار است که کلیدها واقعاً مستقل نگهداری شده باشند. اگر هر سه کلید روی یک رایانه یا در یک حساب ابری ذخیره شوند، یک رخداد امنیتی ممکن است همه آنها را همزمان در معرض خطر قرار دهد.
چندامضایی پیچیدگی عملیاتی ایجاد میکند. هر پرداخت باید هماهنگ شود و اگر امضاکنندگان در دسترس نباشند، اجرای تراکنش به تأخیر میافتد. اگر آستانه بیش از حد بالا انتخاب شود، خطر قفلشدن دارایی افزایش مییابد؛ اگر آستانه خیلی پایین باشد، مزیت امنیتی کاهش پیدا میکند. انتخاب ۲ از ۳ یا ۳ از ۵ باید بر اساس تعداد افراد قابلاعتماد، اندازه سرمایه، سرعت موردنیاز و سناریوهای بازیابی انجام شود، نه صرفاً یک عدد رایج.
ریسک دیگر، تبانی یا خطای چند امضاکننده است. Multisig مانع آن نمیشود که دو دارنده کلید با هم تبانی کنند یا یک تراکنش مخرب را به اشتباه تأیید کنند. رابط کاربری نیز ممکن است آدرس مقصد، شبکه یا داده فراخوانی قرارداد را بهدرستی برای همه امضاکنندگان توضیح ندهد. بنابراین هر تأییدکننده باید مستقل از پیشنهاددهنده، مقصد، مقدار، کارمزد و جزئیات تراکنش را بررسی کند. تأیید جمعی بدون بررسی مستقل فقط شکل ظاهری کنترل چندنفره را ایجاد میکند.
در کیف پولهای مبتنی بر قرارداد هوشمند، خود قرارداد نیز سطح حمله است. باگ در منطق تأیید، ماژولهای اضافی، قابلیت ارتقا یا کنترل مدیر میتواند امنیت دارایی را تحت تأثیر قرار دهد. بررسی کنید چه کسی میتواند مالک جدید اضافه کند، آستانه امضا را تغییر دهد یا ماژول اجرایی نصب کند. اگر کیف پول امکان بازیابی یا تغییر سیاست دارد، مسیر آن باید مستند و قابلممیزی باشد. وجود چند امضا بهتنهایی تضمین نمیکند قرارداد پایه امن است.
ابتدا مدل تهدید را مشخص کنید: چه مقدار دارایی نگهداری میشود، چه تعداد تراکنش در هفته لازم است و در صورت از دسترفتن یک کلید چه مدت برای بازیابی فرصت دارید؟ سپس تعداد مالکان و آستانه را بر اساس همین نیاز انتخاب کنید. برای خزانه کوچک ممکن است ۲ از ۳ کافی باشد؛ برای سازمان بزرگتر، ساختار ۳ از ۵ یا سیاستهای چندسطحی مناسبتر باشد. هیچ نسبت واحدی برای همه کاربردها بهترین نیست.
کلیدها را میان افراد و دستگاههای مستقل توزیع کنید. بهتر است هر امضاکننده از کیف پول و روش پشتیبانگیری جداگانه استفاده کند و کلیدها در یک مکان فیزیکی یا یک حساب آنلاین جمع نشوند. برای کلیدهای مهم، سختافزار امن و احراز هویت مستقل در نظر بگیرید. فرایند تغییر اعضا، خروج کارکنان، فوت یا ناتوانی امضاکننده و بازیابی دستگاه باید از قبل تعریف شده باشد. این فرایندها را مستند کنید و فقط به حافظه افراد تکیه نکنید.
پیش از انتقال مبالغ بزرگ، کیف پول را با مقدار کم آزمایش کنید. یک تراکنش آزمایشی بسازید، تأییدها را از چند دستگاه انجام دهید و مطمئن شوید همه امضاکنندگان داده تراکنش را بهدرستی میبینند. سپس سناریوی از دسترفتن یک کلید را تمرین کنید تا مشخص شود آیا آستانه فعلی همچنان قابلدستیابی است. تغییر مالکان یا آستانه نیز باید با فرایند تأیید قوی انجام شود؛ زیرا مهاجم ممکن است ابتدا تلاش کند سیاست امنیتی کیف پول را تغییر دهد.
یکی از نمونههای شناختهشده کیف پول قرارداد هوشمند چندامضایی، Safe است. در این نوع ساختار، مالکان و تعداد تأییدهای لازم در تنظیمات کیف پول مشخص میشوند. مستندات Safe توضیح میدهد که تغییر مالکان و سیاست تأیید نیز خود نیازمند طیکردن فرایند تراکنش و تأیید است. بااینحال، هنگام استفاده باید شبکه، نسخه قرارداد، ماژولهای فعال و آدرس رسمی رابط را بررسی کنید. نام یک محصول بهتنهایی تضمین امنیت تنظیمات سفارشی شما نیست.
اگر از کیف پول چندامضایی برای دارایی سازمانی استفاده میکنید، سیاست امضا را بهصورت مکتوب در اختیار اعضا قرار دهید. نقش پیشنهاددهنده، بررسیکننده و امضاکننده را از هم جدا کنید و برای پرداختهای بزرگ سقف یا تأیید اضافه در نظر بگیرید. همچنین گزارش تراکنشها و تغییر تنظیمات را در محلی خارج از خود کیف پول نگهداری کنید تا در زمان حادثه امکان بازسازی روند تصمیمگیری وجود داشته باشد.
برای یک کاربر تازهکار با موجودی کم، مدیریت یک کیف پول شخصی و پشتیبانگیری صحیح ممکن است سادهتر و عملیتر باشد. Multisig زمانی ارزش بیشتری پیدا میکند که مبلغ دارایی، تعداد ذینفعان یا نیاز به کنترل داخلی بالا باشد. پیچیدگی بیشتر میتواند احتمال خطای انسانی را نیز افزایش دهد. پیش از انتخاب، هزینه راهاندازی، کارمزد اجرا، پشتیبانی شبکه، امکان بازیابی و دانش لازم برای مدیریت امضاکنندگان را بسنجید. اگر فرایند را نمیفهمید، انتقال سرمایه بزرگ به آن را به تعویق بیندازید.
ساختار چندامضایی از دارایی در برابر بخشی از ریسکهای دسترسی محافظت میکند، اما نوسان قیمت یا کیفیت تصمیم معاملاتی را کنترل نمیکند. اگر از سیگنالهای معاملاتی همراه با مدیریت ریسک استفاده میکنید، اختیار اجرای سفارش و اختیار نگهداری خزانه را در یک مسیر بیضابطه ادغام نکنید. برای مبالغ بزرگ، سیاست تأیید و سقف انتقال را مستقل از تحلیل بازار تعریف کنید. مقاله امنیت مجوزهای توکن و Permit نیز درباره ریسک مجوزهایی است که ممکن است پس از امضا باقی بمانند.
کیف پول Multisig اجرای تراکنش را به تعداد مشخصی از امضاکنندگان وابسته میکند و میتواند ریسک افشای یک کلید یا تمرکز اختیار را کاهش دهد. بااینحال، تبانی، خطای انسانی، از دسترفتن چند کلید و آسیبپذیری قرارداد همچنان مطرحاند. آستانه مناسب، توزیع مستقل کلیدها، بررسی جداگانه هر تراکنش و تمرین بازیابی از اجزای طراحی امن هستند. چندامضایی یک سازوکار کنترل دسترسی است، نه تضمین مطلق امنیت.