×


سلام
ورود و عضویت
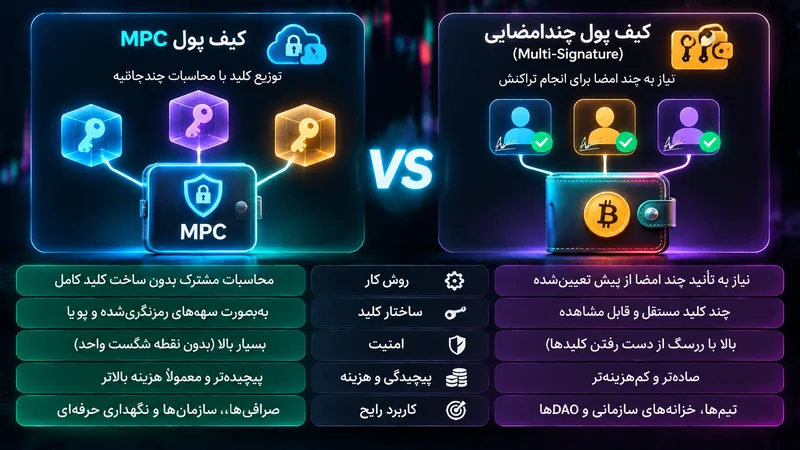
در کیف پول معمولی، یک کلید خصوصی برای امضای تراکنش استفاده میشود. اگر این کلید افشا شود، مهاجم ممکن است کنترل دارایی را به دست بگیرد. کیف پولهای سازمانی برای کاهش این نقطه شکست از روشهایی مانند چندامضایی و Multi-Party Computation یا MPC استفاده میکنند. در مدل MPC، اختیار امضا میان چند سهم رمزنگاریشده توزیع میشود و برای تولید امضای معتبر، تعداد مشخصی از مشارکتکنندگان باید در یک پروتکل محاسباتی مشترک همکاری کنند؛ بدون آنکه لزوماً کلید خصوصی کامل در یک محل بازسازی شود.
در یک ساختار MPC، بهجای ذخیره یک نسخه کامل از کلید خصوصی در اختیار یک فرد یا دستگاه، فرایند تولید کلید به شکلی انجام میشود که چند سهم یا Key Share ایجاد شود. هر سهم بهتنهایی برای امضای تراکنش کافی نیست. هنگام ارسال دارایی، مشارکتکنندگان مجاز طبق یک پروتکل رمزنگاری با یکدیگر تبادل پیام میکنند و در نهایت یک امضای معتبر برای شبکه تولید میشود. جزئیات الگوریتم و تعداد مراحل به پیادهسازی و نوع طرح Threshold Signature Scheme وابسته است.
برای نمونه، در ساختار ۲ از ۳، سه سهم کلید وجود دارد و هر دو سهم مجاز میتوانند در فرایند امضا همکاری کنند. اگر یکی از دستگاهها از دسترس خارج شود، دو سهم دیگر ممکن است همچنان امکان امضا داشته باشند. نکته کلیدی این است که سهمها باید مستقل و امن نگهداری شوند. اگر مهاجم بتواند به تعداد کافی از سهمها یا سامانههای هماهنگکننده دسترسی پیدا کند، ممکن است بتواند امضا تولید کند. MPC ریسک را توزیع میکند، اما آن را حذف نمیکند.
در Multisig، معمولاً چند کلید مستقل وجود دارد و شبکه یا قرارداد هوشمند انتظار چند امضای مجزا را دارد. این موضوع ممکن است در ساختار تراکنش یا قرارداد کیف پول قابلمشاهده باشد و به پشتیبانی شبکه از چندامضایی وابسته است. در MPC، چند سهم کلید در یک پروتکل مشترک مشارکت میکنند تا یک امضای نهایی تولید شود؛ بنابراین از دید بسیاری از شبکهها، خروجی میتواند مانند امضای عادی یک آدرس به نظر برسد. تفاوت فنی به شیوه تولید و اعتبارسنجی امضا برمیگردد، نه صرفاً تعداد افراد دخیل.
Multisig معمولاً سیاست تأیید را در قرارداد یا سازوکار شبکه پیادهسازی میکند. این شفافیت میتواند برای سازمانهایی که میخواهند تعداد تأییدها روی زنجیره مشخص باشد مفید باشد، اما ممکن است با شبکهها یا داراییهایی که ساختار چندامضایی متفاوتی دارند سازگاری یکسانی نداشته باشد. MPC میتواند تجربه یکپارچهتری برای امضای تراکنش در شبکههای مختلف فراهم کند، اما کاربران باید به پیادهسازی رمزنگاری، مدیریت سهمها و زیرساخت ارائهدهنده اعتماد کنند.
تفاوت دیگر به بازیابی و تغییر سیاست مربوط است. در Multisig، تغییر مالکان یا آستانه معمولاً از مسیر تراکنش کیف پول انجام میشود. در MPC، ممکن است برای تغییر سهمها، تولید مجدد کلید یا انتقال نقشها به فرایندهای خاصی نیاز باشد. اگر ارائهدهنده از سرویس ابری یا سرور هماهنگکننده استفاده کند، باید مشخص باشد در صورت قطع سرویس، تحریم، ورشکستگی یا از دسترفتن دسترسی چه راهی برای بازیابی وجود دارد. بنابراین مقایسه فقط بر اساس عبارت «کلید در یک جا نیست» کافی نیست.
یکی از مزایا، کاهش نیاز به نگهداری کلید کامل در یک دستگاه است. تقسیم اختیار میان چند سهم میتواند اثر سرقت یک نسخه را محدود کند. همچنین بعضی پیادهسازیها امکان تعریف سیاستهای سازمانی، محدودیت مبلغ، تأیید چندمرحلهای، نقشهای کاربری و ثبت رویدادها را فراهم میکنند. برای کسبوکارهایی که حجم زیادی از تراکنش دارند، این امکانات میتواند فرایند خزانهداری را منظمتر کند و نیاز به مدیریت چند قرارداد کیف پول را کاهش دهد.
مزیت دیگر، انعطاف در محل نگهداری سهمهاست. سهمها میتوانند میان دستگاههای سختافزاری، زیرساختهای سازمانی یا طرفهای مستقل توزیع شوند. بااینحال، محل توزیع فقط زمانی مفید است که کنترل دسترسی، شبکه، هویت کاربران و فرایند پشتیبانگیری نیز مستقل باشد. سه سهمی که همگی از یک حساب مدیر سیستم قابلدسترسی هستند، در برابر نفوذ به همان حساب آسیبپذیرند. استقلال باید در سطح افراد، دستگاهها، دسترسی و زیرساخت بررسی شود.
نخست، امنیت به کیفیت پیادهسازی رمزنگاری و پروتکل امضا وابسته است. خطا در تولید سهمها، تبادل پیام، احراز هویت مشارکتکنندگان یا مدیریت nonce میتواند امنیت را تضعیف کند. دوم، سرویس هماهنگکننده یا ارائهدهنده ممکن است نقطه شکست عملیاتی باشد. اگر بخشی از فرایند امضا در اختیار یک شرکت باشد، قطع سرویس یا مسدودشدن حساب سازمان میتواند انتقال را دشوار کند. سوم، سیاستهای بازیابی پیچیدهاند و باید پیش از انتقال سرمایه بزرگ آزمایش شوند.
همچنین عبارت MPC بهتنهایی مشخص نمیکند کلیدها چگونه تولید، رمزنگاری، ذخیره و بازیابی میشوند. برخی محصولات از مدلهای متفاوت TSS، پشتیبانگیری و کنترل دسترسی استفاده میکنند. از فروشنده بپرسید آیا سهمها روی دستگاه کاربر نگهداری میشوند یا سرور، چه کسی میتواند امضا را آغاز کند، آیا ارائهدهنده بهتنهایی قادر به تکمیل امضاست، و در صورت قطع همکاری چه مسیر خروجی وجود دارد. گزارش ممیزی رمزنگاری و قرارداد خدمات را نیز بررسی کنید.
ابتدا مدل تهدید را تعریف کنید: آیا هدف حفاظت از خزانه شرکت است، مدیریت وجوه مشتریان یا نگهداری دارایی شخصی؟ سپس تعداد مشارکتکنندگان و آستانه امضا را بررسی کنید. مطمئن شوید سهمها در حوزههای دسترسی جداگانه نگهداری میشوند و یک مدیر یا دستگاه واحد نمیتواند همه را کنترل کند. سازوکار بازیابی، چرخش سهمها، اضافه یا حذف کاربر و لغو دسترسی فرد خارجشده از سازمان باید شفاف باشد.
سازگاری شبکه و دارایی نیز اهمیت دارد. بررسی کنید کیف پول از چه بلاکچینها و استانداردهایی پشتیبانی میکند و آیا برای هر شبکه محدودیت یا روش امضای متفاوتی دارد. رابط کاربری باید اطلاعات مقصد، مقدار، شبکه و داده قرارداد را پیش از تأیید بهروشنی نشان دهد. اگر امکان تعریف سقف برداشت، فهرست آدرسهای مجاز، دوره انتظار یا تأیید اضافه وجود دارد، آن را متناسب با سطح ریسک فعال کنید. قابلیتها را در محیط آزمایشی و با مبلغ کم تست کنید.
در نهایت، درباره وابستگی به ارائهدهنده سؤال کنید. آیا در صورت توقف شرکت، امکان انتقال دارایی یا بازیابی سهمها وجود دارد؟ آیا کد یا مشخصات پروتکل مستقل ارزیابی شدهاند؟ چه کسی به دادههای عملیاتی و اطلاعات حساس دسترسی دارد؟ آیا ثبت رویدادها و گزارش فعالیت امضاکنندگان در دسترس است؟ راهنمای BitGo درباره MPC/TSS تفاوت سهم کلید در MPC با کلیدهای مستقل در Multisig را توضیح میدهد؛ اما مشخصات هر محصول باید جداگانه بررسی شود.
برای بسیاری از کاربران شخصی، یک کیف پول معتبر با پشتیبانگیری درست و رعایت اصول امنیتی میتواند کافی باشد. MPC زمانی مزیت بیشتری دارد که چند نفر باید اختیار را تقسیم کنند، سازمان به کنترلهای عملیاتی نیاز دارد یا دارایی و تعداد تراکنشها بهاندازهای است که مدیریت تککلیدی ریسک بالایی ایجاد میکند. پیچیدگی بیشتر ممکن است هزینه، وابستگی و دشواری بازیابی را افزایش دهد. انتخاب ابزار باید با توان فنی و نیاز واقعی متناسب باشد.
کیف پول MPC میتواند بخشی از ریسک کنترل کلید را مدیریت کند، اما کیفیت تحلیل قیمت یا نتیجه معامله را تضمین نمیکند. اگر از تحلیل فرصتهای معاملاتی با توجه به ریسک نگهداری استفاده میکنید، محل نگهداری دارایی، مجوز امضا و مسیر برداشت را نیز در نظر بگیرید. برای مقایسه مدل چندامضایی، مقاله راهنمای کیف پول Multisig را مطالعه کنید.
MPC اختیار امضا را میان سهمهای رمزنگاریشده توزیع میکند و میتواند نیاز به نگهداری کلید کامل در یک محل را کاهش دهد. در مقایسه با Multisig، خروجی امضا و محل اجرای سیاست تفاوت دارد؛ اما هیچکدام بدون ریسک نیستند. کیفیت پیادهسازی، استقلال سهمها، وابستگی به ارائهدهنده، فرایند بازیابی و کنترلهای عملیاتی را بررسی کنید. عنوان MPC بهتنهایی نشانه امنیت نیست؛ معماری واقعی و شیوه مدیریت آن تعیینکنندهاند.