×


سلام
ورود و عضویت
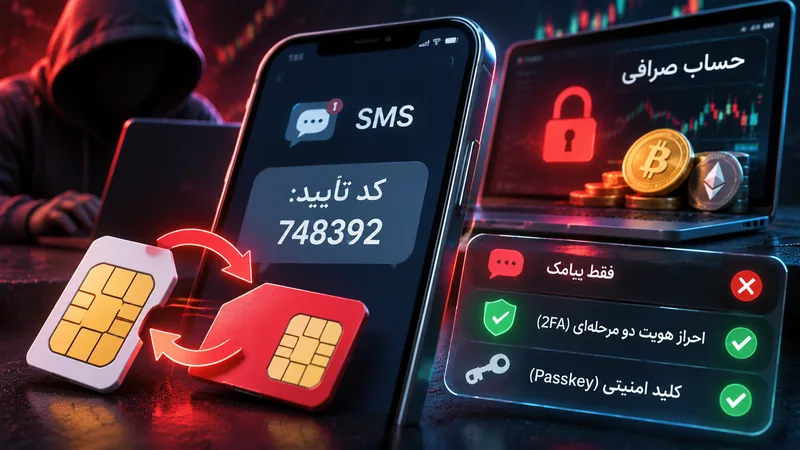
گوشی شما ناگهان آنتن ندارد، تماس و پیامک دریافت نمیکنید و چند دقیقه بعد اعلان تغییر رمز یا ورود تازه به حساب صرافی ظاهر میشود. یکی از احتمالها SIM Swap است؛ حملهای که در آن مهاجم با فریب اپراتور تلفن همراه، انتقال شماره شما به سیمکارت یا eSIM دیگری را انجام میدهد. اگر حساب صرافی یا ایمیل شما از پیامک برای بازیابی یا احراز هویت استفاده کند، تصاحب شماره میتواند به مرحلهای از سرقت حساب تبدیل شود.
مهاجم ابتدا اطلاعاتی درباره قربانی جمعآوری میکند؛ مانند نام، شماره تلفن، تاریخ تولد یا دادههایی که از نشت اطلاعات و شبکههای اجتماعی به دست آمدهاند. سپس با اپراتور تماس میگیرد یا از فرایندهای آنلاین آن استفاده میکند و خود را مالک خط جا میزند. اگر کنترلهای احراز هویت اپراتور کافی نباشد، ممکن است شماره روی سیمکارت یا دستگاه دیگری فعال شود. از آن لحظه، پیامکها و تماسهای ورودی به جای گوشی قربانی به دستگاه مهاجم میرسند.
پس از تصاحب شماره، مهاجم میتواند تلاش کند رمز عبور حسابهای متصل به آن را بازیابی کند یا کد یکبارمصرف پیامکی را دریافت کند. اگر ایمیل نیز با همان شماره بازیابی شود، دامنه حمله گستردهتر میشود. در حساب صرافی، ترکیب رمز عبور افشاشده، پیامک و اطلاعات شخصی ممکن است برای عبور از بخشی از کنترلهای ورود کافی باشد. البته SIM Swap بهتنهایی به معنی دسترسی خودکار به همه حسابها نیست؛ مهاجم همچنان به اطلاعات یا مسیرهای تکمیلی نیاز دارد.
پیامک یک عامل مبتنی بر مالکیت شماره تلفن است، اما شماره میتواند از مسیر اپراتور جابهجا شود. بنابراین کد پیامکی در برابر تصاحب سیمکارت، مهندسی اجتماعی و برخی روشهای رهگیری آسیبپذیر است. این موضوع به معنی بیفایدهبودن همه پیامکها نیست؛ پیامک میتواند بهتر از نداشتن عامل دوم باشد، اما برای حسابهای مالی حساس بهتر است روش مقاومتری انتخاب شود. بهویژه اگر دارایی قابلتوجهی در صرافی نگهداری میکنید، نباید تمام امنیت را به شماره موبایل وابسته کنید.
برنامههای احراز هویت مبتنی بر TOTP معمولاً کد را روی دستگاه شما تولید میکنند و برای هر ورود به پیامک اپراتور وابسته نیستند. کلید امنیتی سختافزاری و Passkey مبتنی بر استانداردهای رمزنگاری کلید عمومی نیز میتوانند در برابر فیشینگ مقاومتر باشند، زیرا اعتبارنامه به دامنه سرویس وابسته است. بااینحال، روش بازیابی حساب و امنیت دستگاه همچنان اهمیت دارد. اگر مهاجم کنترل ایمیل یا فرایند بازیابی را به دست آورد، ممکن است از مسیر دیگری تلاش کند.
قطع ناگهانی آنتن، ازکارافتادن تماس و پیامک در حالی که دستگاه سالم است، اعلان فعالشدن سیمکارت روی دستگاه جدید یا پیام اپراتور درباره تغییرات ناخواسته، میتواند نشانه خطر باشد. یک اختلال شبکه یا مشکل فنی نیز ممکن است علائم مشابهی ایجاد کند؛ بنابراین باید سریع از مسیر رسمی اپراتور وضعیت خط را بررسی کنید. اگر همزمان اعلان ورود غیرمجاز به ایمیل یا صرافی دریافت میکنید، موضوع را بهعنوان حادثه امنیتی جدی در نظر بگیرید.
نشانه دیگر، دریافت پیامهای بازیابی رمز یا کد ورود است که خودتان درخواست نکردهاید. این پیامها ممکن است نشان دهند فردی در حال تلاش برای دسترسی به حساب است. روی لینکهای داخل پیام کلیک نکنید و کد را برای هیچکس نفرستید. حتی اگر تماسگیرنده خود را پشتیبان صرافی یا اپراتور معرفی کند، کد یکبارمصرف را در اختیار او قرار ندهید. برای تماس، شماره رسمی را از وبسایت یا اپلیکیشن معتبر پیدا کنید.
اول، برای حساب اپراتور تلفن همراه PIN یا گذرواژه جداگانه تنظیم کنید و در صورت پشتیبانی، قفل انتقال شماره یا Port-Out Protection را فعال کنید. این کنترلها ممکن است مانع انتقال غیرمجاز خط شوند، اما میزان حفاظت به اپراتور و کشور محل ارائه سرویس بستگی دارد. اطلاعات شخصی قابلحدس را در شبکههای اجتماعی منتشر نکنید و برای حساب اپراتور از رمز عبوری متفاوت با ایمیل و صرافی استفاده کنید.
دوم، برای حساب صرافی از روش احراز هویت قویتر مانند Passkey یا کلید امنیتی استفاده کنید، اگر پلتفرم آن را پشتیبانی میکند. در غیر این صورت، اپلیکیشن Authenticator معمولاً گزینهای مناسبتر از اتکای صرف به پیامک است. کدهای بازیابی را بهصورت آفلاین و در محل امن نگهداری کنید. اگر کلید سختافزاری دارید، برای حساب ایمیل اصلی نیز از آن استفاده کنید؛ زیرا ایمیل اغلب مسیر بازیابی سایر حسابهاست.
سوم، امنیت ایمیل را جداگانه تقویت کنید. رمز عبور منحصربهفرد، احراز هویت مقاوم در برابر فیشینگ، بررسی نشستهای فعال و حذف دستگاههای ناشناس اهمیت دارند. آدرس ایمیل بازیابی و شماره پشتیبان را بررسی کنید تا مهاجم نتواند از مسیر جایگزین کنترل حساب را به دست بگیرد. برای حساب صرافی، در صورت وجود، کد ضد فیشینگ اختصاصی، فهرست آدرس برداشت مجاز و تأخیر برداشت به آدرس جدید را فعال کنید.
چهارم، اعلان ورود، برداشت و تغییر تنظیمات را روشن نگه دارید. اگر صرافی اجازه میدهد، برداشت را فقط به آدرسهای از پیش تأییدشده محدود کنید و برای افزودن آدرس جدید دوره انتظار در نظر بگیرید. دارایی بلندمدتی را که برای معامله روزانه نیاز ندارید، در کیف پولی با کنترل کلید مستقل نگهداری کنید. این کار ریسک صرافی و حساب آنلاین را حذف نمیکند، اما میزان دارایی در معرض تصاحب حساب را کاهش میدهد. برای شناخت روشهای نگهداری، مقاله راهنمای کیف پول ارز دیجیتال را ببینید.
ابتدا از طریق شماره یا شعبه رسمی اپراتور، خط را بازیابی و انتقال غیرمجاز را متوقف کنید. اگر هنوز به ایمیل یا صرافی دسترسی دارید، از یک دستگاه امن وارد شوید و نشستهای فعال را ببندید، رمزها را تغییر دهید و روش احراز هویت را به گزینهای مقاومتر منتقل کنید. اگر دسترسی ندارید، فوراً از مسیر رسمی صرافی درخواست مسدودسازی موقت برداشت یا حساب را ثبت کنید. برای این کار از شماره تلفن یا لینکی که تماسگیرنده ناشناس ارائه میدهد استفاده نکنید.
پس از بازپسگیری شماره، تاریخچه ورود، تغییرات ایمیل و شماره بازیابی، آدرسهای برداشت، سفارشها و انتقالها را بررسی کنید. اگر تراکنش غیرمجاز رخ داده، شناسه تراکنش و زمان رویداد را ذخیره کنید و به صرافی و مراجع مربوط گزارش دهید. تغییر رمز بهتنهایی کافی نیست؛ باید مطمئن شوید مهاجم نشست فعال، API Key، دستگاه مورداعتماد یا روش بازیابی دیگری باقی نگذاشته است. در صورت احتمال آلودگی دستگاه، آن را نیز از نظر بدافزار بررسی کنید.
پس از حادثه، ممکن است افرادی در شبکههای اجتماعی ادعا کنند با ارتباط داخلی یا ابزار ویژه میتوانند حساب یا دارایی را بازیابی کنند. بعضی از آنها ابتدا اطلاعات بیشتری میخواهند و سپس برای آزادسازی وجه، کارمزد یا امضای تراکنش درخواست میکنند. این روش میتواند کلاهبرداری ثانویه باشد. اطلاعات ورود، کد دومرحلهای، عبارت بازیابی یا دسترسی راه دور به دستگاه را در اختیار هیچ فرد ناشناسی قرار ندهید. فقط از کانال رسمی اپراتور، صرافی و کیف پول اقدام کنید.
اگر عضو کانال VIP ارز دیجیتال رایگان یا هر کانال معاملاتی دیگری هستید، برای دریافت تحلیل نباید کد پیامکی، رمز صرافی یا اطلاعات بازیابی حساب را به مدیر کانال بدهید. حتی اگر پیام از نام و تصویر یک کانال آشنا منتشر شده باشد، امکان جعل هویت یا هک حساب وجود دارد. اطلاعات امنیتی را فقط در اپلیکیشن و دامنه رسمی سرویس وارد کنید و درخواستهای غیرعادی را از مسیر مستقل تأیید کنید.
برای تکمیل بررسی، مقاله امنیت کلید API صرافی را نیز بخوانید؛ این موضوع از زاویه دیگری به حفاظت از دارایی و کنترل ریسک کمک میکند.
SIM Swap با انتقال شماره تلفن به سیمکارت مهاجم میتواند پیامکهای بازیابی و احراز هویت را در اختیار او قرار دهد. برای کاهش ریسک، حساب اپراتور را با PIN و قفل انتقال محافظت کنید، از Passkey یا کلید امنیتی و اپلیکیشن احراز هویت استفاده کنید، ایمیل را ایمن نگه دارید و برداشت صرافی را محدود کنید. در صورت قطع ناگهانی خط همراه با هشدارهای ورود، سریعاً با اپراتور و صرافی رسمی تماس بگیرید و مسیرهای بازیابی را بازبینی کنید.