×


سلام
ورود و عضویت
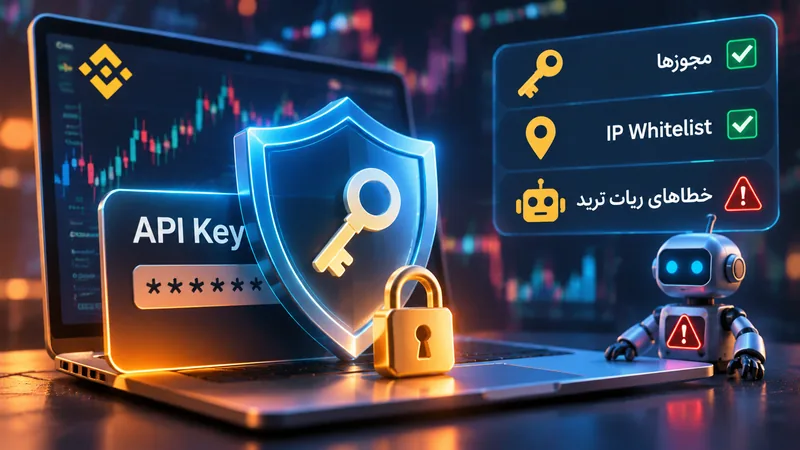
برای اتصال ربات معاملهگر به صرافی، معمولاً یک API Key و Secret میسازید و آنها را در نرمافزار وارد میکنید. این کار میتواند اجرای سفارشها و مدیریت داده را خودکار کند، اما اگر کلید با مجوز نامناسب ساخته شود یا در فایل و سرور ناامن ذخیره شود، مهاجم ممکن است به حساب شما دسترسی پیدا کند. API Key را باید مانند یک اعتبارنامه حساس در نظر گرفت؛ نه یک رشته فنی بیاهمیت که میتوان آن را در هر ربات یا گروه پشتیبانی کپی کرد.
API رابطی است که به یک نرمافزار اجازه میدهد بدون ورود دستی کاربر با سرویس صرافی ارتباط برقرار کند. بسته به صرافی، کلید ممکن است فقط اجازه مشاهده موجودی و تاریخچه را داشته باشد، امکان ثبت و لغو سفارش را بدهد یا به عملیات حساستری مانند انتقال دارایی دسترسی پیدا کند. این سطوح یکسان نیستند و نباید همه را فعال کرد. برای رباتی که فقط معامله میکند، معمولاً دسترسی مشاهده و معامله کافی است و مجوز برداشت ضرورتی ندارد.
هرچه دامنه مجوز گستردهتر باشد، پیامد افشای کلید نیز بیشتر میشود. اگر کلید فقط Read باشد، مهاجم ممکن است اطلاعات حساب را ببیند اما نتواند سفارش ثبت کند. اگر Trade فعال باشد، امکان بازکردن یا بستن موقعیت و ایجاد زیان وجود دارد. اگر Withdrawal یا Transfer فعال باشد، خطر میتواند به خروج مستقیم دارایی برسد. نام دقیق مجوزها میان صرافیها فرق میکند؛ توضیحات رسمی هر گزینه را پیش از فعالسازی بخوانید و فرض نکنید دو صرافی از واژگان یکسان استفاده میکنند.
اصل حداقل دسترسی میگوید هر نرمافزار یا کاربر فقط باید مجوز لازم برای وظیفه خود را دریافت کند. اگر ربات فقط قیمت و موجودی را میخواند، کلید Read کافی است. اگر سفارش ثبت میکند، Trade را فعال کنید؛ اما برداشت را غیرفعال نگه دارید. بهتر است برای ابزارهای مختلف کلیدهای جداگانه بسازید تا در صورت افشای یکی، تمام اتصالهای شما در معرض خطر قرار نگیرند. کلیدها را با نام و کاربرد مشخص ثبت کنید تا بعداً بدانید هرکدام به چه نرمافزاری متصلاند.
در صورت پشتیبانی صرافی، IP Whitelist را فعال کنید. با این قابلیت، کلید فقط از نشانیهای IP مجاز قابلاستفاده است و اگر مهاجم آن را روی دستگاه دیگری به دست آورد، محدودیت شبکه میتواند مانع استفاده شود. این کنترل زمانی مفید است که IP سرور ربات ثابت و قابلاعتماد باشد. اگر IP پویا باشد یا ربات از زیرساخت اشتراکی استفاده کند، باید روش استقرار را اصلاح کنید؛ غیرفعالکردن محدودیت فقط برای راحتی، سطح حمله را بالا میبرد.
یکی از مسیرها، ذخیره کلید در کد منبع یا مخزن عمومی است. توسعهدهنده ممکن است کلید را موقتاً در فایل تنظیمات بنویسد و سپس همان فایل را در GitHub یا مخزن اشتراکی بارگذاری کند. حتی اگر کلید بعداً از نسخه فعلی حذف شود، ممکن است در تاریخچه commit باقی مانده باشد. مسیر دیگر، ذخیره در فایل متنی، پیامرسان، تصویر صفحه یا فضای ابری بدون کنترل دسترسی است. Secret را در کد، اسکرینشات یا پیام پشتیبانی منتشر نکنید.
مسیر سوم، نصب ربات یا افزونه ناشناس است. نرمافزار ممکن است در ظاهر ابزار تحلیل یا مدیریت سفارش باشد، اما کلیدهای واردشده را به سرور دیگری ارسال کند. پیش از اتصال، ناشر، سابقه نسخهها، مجوزهای نرمافزار و سیاست نگهداری داده را بررسی کنید. اگر ابزار متنباز است، کد و فرایند انتشار آن نیز باید ارزیابی شود؛ متنبازبودن بهتنهایی امنیت را تضمین نمیکند. ابزار تجاری نیز باید درباره نحوه نگهداری کلید و دسترسی کارکنان شفاف باشد.
کلید را فقط از وبسایت رسمی صرافی بسازید و احراز هویت دومرحلهای حساب را فعال نگه دارید. هنگام ساخت، مجوزها را حداقلی انتخاب کنید، IPهای مجاز را ثبت کنید و اگر صرافی امکان محدودکردن کلید به یک حساب یا پرتفوی را دارد، از آن استفاده کنید. کلید را در محل امنی مانند Secret Manager یا متغیر محیطی مدیریتشده نگه دارید؛ نه در کد منبع یا فایل قابلاشتراک. دسترسی به این محل نیز باید محدود و قابلممیزی باشد.
برای رباتهای شخصی، حساب یا زیرحساب جداگانه با سرمایه محدود میتواند دامنه خسارت را کاهش دهد. سرمایهای که برای آزمایش الگوریتم استفاده میشود نباید کل موجودی حساب اصلی باشد. سقف اندازه سفارش، محدودیت تعداد سفارش، حداکثر زیان روزانه و توقف اضطراری را در خود ربات تعریف کنید. این محدودیتها جای امنیت API را نمیگیرند، اما اگر الگوریتم دچار خطا شود یا کلید Trade افشا شود، میتوانند شدت خسارت را محدود کنند.
کلیدها را دورهای بازبینی کنید و دسترسیهایی را که دیگر استفاده نمیشوند لغو کنید. تاریخ ساخت، مالک، کاربرد، IP مجاز و سطح دسترسی را در یک فهرست امن ثبت کنید. اگر تیم یا ارائهدهنده ربات تغییر کرد، کلید قدیمی را غیرفعال و کلید جدیدی با مجوزهای محدود بسازید. چرخش کلید باید بخشی از فرایند نگهداری باشد، نه اقدامی که فقط پس از حادثه انجام میشود. هرگز یک کلید مشترک را میان چند نفر یا چند سرویس نامرتبط توزیع نکنید.
اگر احتمال میدهید API Key در معرض دید قرار گرفته، از پنل رسمی صرافی فوراً آن را غیرفعال کنید؛ منتظر اثبات سوءاستفاده نمانید. سپس تاریخچه ورود، سفارشها، انتقالها و تغییرات تنظیمات را بررسی کنید. اگر مجوز برداشت فعال بوده، با پشتیبانی رسمی صرافی تماس بگیرید و حساب را از نظر عملیات غیرمجاز بررسی کنید. رمز عبور و روشهای احراز هویت را نیز بازبینی کنید، بهویژه اگر همان رمز در سرویسهای دیگر استفاده شده است.
پس از مهار حادثه، مشخص کنید کلید از کجا افشا شده است. اگر در مخزن کد بوده، تاریخچه را بررسی و Secret را از تمام نسخههای فعال حذف کنید؛ اما حذف فایل بهتنهایی کافی نیست و کلید باید لغو شده باشد. اگر نرمافزار ناشناس به کلید دسترسی داشته، آن را از دستگاه پاک کنید و محیط را از نظر بدافزار بررسی کنید. سپس کلید جدیدی با مجوز محدود، IP مجاز و سرمایه عملیاتی کمتر بسازید. سوابق تراکنش و زمانبندی رخداد را برای بررسی نگه دارید.
پیش از اتصال، ببینید ربات دقیقاً به کدام مجوزها نیاز دارد و آیا میتواند بدون برداشت کار کند. بررسی کنید کلید در دستگاه شما ذخیره میشود یا به سرور شرکت ارسال میشود؛ چه کسانی به آن دسترسی دارند و آیا رمزنگاری و کنترل دسترسی مناسب وجود دارد. سیاست حذف کلید پس از قطع اشتراک نیز مهم است. اگر ارائهدهنده از شما میخواهد برداشت را فعال کنید، دلیل فنی روشن و قابلراستیآزمایی بخواهید. در صورت نبود توضیح، از اتصال حساب اصلی خودداری کنید.
مستندات رسمی صرافیها معمولاً درباره مجوزها و محدودیت IP توضیح میدهند. برای نمونه، راهنمای Coinbase Exchange به تفکیک مجوزهای View، Trade و Transfer و استفاده از IP whitelist اشاره میکند. راهنمای Bitvavo نیز بر حداقلسازی دسترسی و محدودکردن IP تأکید دارد. جزئیات هر صرافی متفاوت است، بنابراین این منابع را الگوی مفهومی بدانید و تنظیمات دقیق را از مستندات همان پلتفرمی که استفاده میکنید بررسی کنید.
اگر از سیگنال ارز دیجیتال برای تصمیمگیری استفاده میکنید، دریافت تحلیل یا محدوده ورود و خروج به معنی نیاز به ارائه API Key نیست. هر سرویس خودکارسازی که به حساب شما متصل میشود باید مجوزهای محدود و دلیل فنی روشن داشته باشد. کلید دارای برداشت را برای دریافت سیگنال در اختیار کانال، مدیر گروه یا فرد ناشناس قرار ندهید؛ هیچ پیشبینی قیمتی ارزش واگذاری کنترل دارایی را ندارد.
برای تکمیل بررسی، مقاله امنیت حساب صرافی را نیز بخوانید؛ این موضوع از زاویه دیگری به حفاظت از دارایی و کنترل ریسک کمک میکند.
API Key میتواند مشاهده حساب یا اجرای سفارش را ممکن کند و در صورت اعطای مجوز اضافی، خطر برداشت دارایی را نیز ایجاد کند. اصل حداقل دسترسی، غیرفعالکردن برداشت، IP Whitelist، نگهداری امن Secret، استفاده از سرمایه محدود و بازبینی دورهای کلیدها از کنترلهای اصلیاند. اگر کلید افشا شد، ابتدا آن را لغو و سپس رخداد را بررسی کنید. امنیت ربات معاملاتی فقط به کیفیت الگوریتم وابسته نیست؛ مدیریت دسترسی نیز بخشی از استراتژی است.