×


سلام
ورود و عضویت
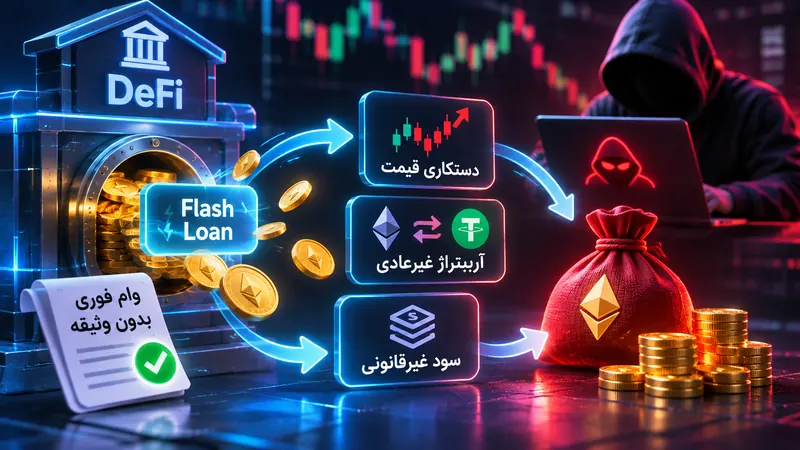
در دیفای میتوان در یک تراکنش، مقدار بزرگی دارایی قرض گرفت، با آن چند عملیات انجام داد و پیش از پایان همان تراکنش وام را همراه کارمزد بازپرداخت کرد. این سازوکار Flash Loan نام دارد و معمولاً به وثیقه سنتی نیاز ندارد؛ زیرا اگر بازپرداخت در همان اجرای اتمی انجام نشود، کل تراکنش برگشت میخورد. این ابزار برای آربیتراژ و مدیریت سرمایه کاربرد دارد، اما اگر پروتکلها فرضهای امنیتی ضعیفی داشته باشند، میتواند در حملات پیچیده نیز به کار گرفته شود.
در وام معمولی، وامدهنده برای کاهش ریسک نکول، وثیقه یا اعتبارسنجی دریافت میکند. در Flash Loan، شرط بازپرداخت در همان تراکنش بلاکچینی قرار میگیرد. قرارداد وامدهنده دارایی را به قرارداد دریافتکننده میدهد؛ دریافتکننده عملیات دلخواه را انجام میدهد و در پایان باید اصل وام و کارمزد را بازگرداند. اگر شرط برقرار نباشد، تراکنش revert میشود و تغییرات داخل آن اعمال نمیشوند. این ویژگی اتمی، ریسک وامدهنده را محدود میکند، اما تضمین نمیکند عملیات میانمرحلهای برای پروتکلهای دیگر بیخطر باشد.
کاربرد مشروع Flash Loan میتواند شامل آربیتراژ میان بازارها، جابهجایی وثیقه یا بازپرداخت وامهای چندپروتکلی باشد. برای مثال، معاملهگر میتواند دارایی را از یک بازار قرض بگیرد، در بازار دیگر بفروشد یا بخرد و در همان تراکنش وام را تسویه کند. اگر اختلاف قیمت پس از هزینهها کافی نباشد، تراکنش اجرا نمیشود یا سودی باقی نمیماند. بنابراین وجود وام فلش بهخودیخود نشانه حمله نیست؛ مسئله نحوه استفاده و فرضهای امنیتی قراردادهای مقصد است.
یکی از سناریوهای شناختهشده، دستکاری قیمت در استخر کمعمق است. مهاجم ابتدا با Flash Loan حجم بزرگی از یک توکن را دریافت میکند و در یک صرافی غیرمتمرکز کمعمق معاملهای بزرگ انجام میدهد. این معامله نسبت داراییهای استخر را تغییر میدهد و قیمت لحظهای را جابهجا میکند. اگر پروتکل وامدهی دیگری قیمت همان استخر را بهعنوان مرجع وثیقه بخواند، ممکن است ارزش دارایی را بهاشتباه بیشتر یا کمتر از مقدار واقعی محاسبه کند.
در گام بعد، مهاجم از قیمت دستکاریشده برای دریافت وام بیشتر یا برداشت دارایی از پروتکل استفاده میکند. سپس معامله معکوس را انجام میدهد تا قیمت استخر به محدوده قبلی برگردد و وام فلش را بازپرداخت کند. اگر طراحی پروتکل هدف، کنترل کافی نداشته باشد، مهاجم ممکن است سود را نگه دارد و پروتکل با وثیقه ناکافی یا بدهی بد باقی بماند. تمام این مراحل میتوانند در یک تراکنش یا مجموعهای از فراخوانیهای اتمی انجام شوند؛ به همین دلیل سرعت واکنش انسانی برای متوقفکردن آن کافی نیست.
سناریوهای دیگر میتوانند از ضعف حسابداری، منطق رأیگیری، قیمتگذاری وثیقه یا تعاملات میان قراردادها بهره ببرند. برای مثال، اگر قدرت رأی در یک پروتکل فقط بر اساس موجودی لحظهای توکن سنجیده شود، مهاجم ممکن است با سرمایه قرضی موقتاً قدرت رأی زیادی به دست آورد. طراحی رأیگیری باید میان مالکیت پایدار، زمان نگهداری و snapshot مناسب تفاوت بگذارد. Flash Loan ابزار تأمین سرمایه است؛ آسیبپذیری اصلی معمولاً در منطق پروتکلی قرار دارد که سرمایه موقت را بهعنوان سیگنال قابلاعتماد میپذیرد.
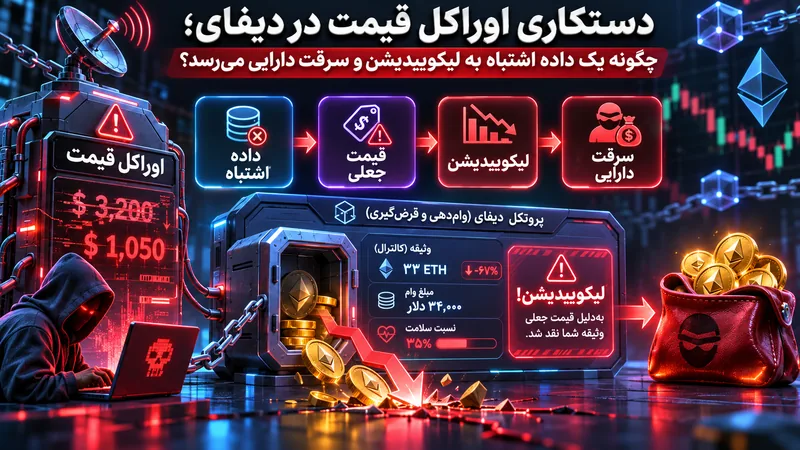
پروتکلهای دیفای برای محاسبه وثیقه، نرخ وام، ارزش دارایی یا حد لیکوییدیشن به قیمت نیاز دارند. اگر قیمت از نسبت لحظهای یک استخر کمعمق خوانده شود، یک معامله بزرگ میتواند آن را برای مدت کوتاهی منحرف کند. این مشکل با استفاده از سرمایه قرضی تشدید میشود؛ زیرا مهاجم لازم نیست از ابتدا سرمایه زیادی در اختیار داشته باشد. مقاله دستکاری اوراکل قیمت در دیفای سازوکار این ضعف و روشهای کاهش آن را جداگانه بررسی میکند.
راهکارهایی مانند استفاده از منابع قیمت مستقل، تجمیع چند بازار، کنترل عمق نقدینگی و میانگینگیری زمانی میتوانند دستکاری یکبلوک یا کوتاهمدت را دشوارتر کنند. بااینحال، TWAP نیز اگر پنجره زمانی کوتاه، بازار کمعمق یا شرایط نقدینگی غیرعادی باشد، مصونیت کامل ایجاد نمیکند. طراح باید مدل تهدید، هزینه دستکاری و اثر تأخیر داده را بررسی کند. قیمت معتبر فقط عددی نیست که از یک قرارداد خوانده میشود؛ کیفیت منبع و شرایط بازار نیز بخشی از اعتبار آن هستند.
نخست، از قیمت لحظهای یک استخر منفرد بهعنوان تنها مرجع ارزشگذاری وثیقه استفاده نکنید. چند منبع مستقل، معیارهای تازگی داده، محدوده انحراف و سازوکار توقف اضطراری باید با دقت طراحی شوند. دوم، برای تصمیمهای حساس مانند رأیگیری یا تغییر پارامترها، snapshot تاریخی یا دوره نگهداری در نظر بگیرید تا سرمایهای که فقط برای یک تراکنش قرض گرفته شده، قدرت ماندگار ایجاد نکند. سوم، محدودیتهای منطقی برای تغییرات بزرگ و ناگهانی قیمت تعریف کنید.
چهارم، مدل اقتصادی پروتکل را در شرایط تنش آزمایش کنید. شبیهسازی باید نشان دهد اگر قیمت یک استخر در یک بلاک چند ده درصد جابهجا شود، نسبت وثیقه، برداشتها و لیکوییدیشنها چه رفتاری خواهند داشت. پنجم، تستهای invariant و سناریوهای ترکیبی میان چند پروتکل را اجرا کنید. یک قرارداد ممکن است بهتنهایی درست عمل کند، اما در ترکیب با پروتکل دیگر فرض اشتباهی درباره قیمت یا موجودی داشته باشد. ممیزی باید مسیرهای بینقراردادی و منبع داده را نیز پوشش دهد.
همچنین محدودیت نرخ، سقف وام، تأخیر زمانی یا مکانیسم circuit breaker ممکن است در برخی طراحیها مفید باشد، اما هرکدام هزینه و پیامد جانبی دارند. محدودکردن بیش از حد عملیات میتواند کاربرد مشروع پروتکل را کاهش دهد یا نقدشوندگی را مختل کند. هدف، حذف کامل Flash Loan نیست؛ هدف این است که سرمایه موقت نتواند ضعف بنیادی قیمتگذاری، رأیگیری یا حسابداری را به خسارت تبدیل کند. کنترلها باید با مدل کسبوکار و سطح ریسک پروتکل متناسب باشند.
تحلیلگر امنیتی برای بازسازی حمله باید تراکنش را به فراخوانیهای داخلی آن تجزیه کند. مقدار وام، آدرس استخر دستکاریشده، تابعی که قیمت را خوانده و عملیاتی که بر اساس آن انجام شده باید در یک خط زمانی قرار گیرند. سپس باید بررسی شود آیا قیمت دستکاریشده در همان تراکنش مصرف شده یا در پنجره زمانی دیگری نیز معتبر مانده است. این ردیابی کمک میکند علت اصلی از نشانههای ظاهری جدا شود؛ مثلاً معلوم شود مشکل از خود وام فلش بوده یا از اوراکل و منطق وثیقهگذاری.
در بررسی پس از حادثه، تنها به آدرس دریافتکننده سود نگاه نکنید. مسیر بازپرداخت وام، هزینه گس، تغییر ذخایر استخر و میزان بدهی باقیمانده در پروتکل مقصد نیز اهمیت دارند. گاهی بخشی از خسارت در چند قرارداد و چند دارایی توزیع میشود و مشاهده یک انتقال منفرد تصویر ناقصی میدهد. گزارش فنی دقیق باید فرضیه حمله، شواهد تراکنشی و ضعف طراحی را از هم تفکیک کند؛ در غیر این صورت، اصلاح انجامشده ممکن است فقط همان نمونه حمله را مسدود کند و مسیر مشابهی باز بماند.
اگر در یک پروتکل وامدهی یا استخر دیفای سرمایهگذاری میکنید، منبع قیمت، داراییهای پشتیبانیشده، نسبت وثیقه، سقف مواجهه و سابقه رخدادهای امنیتی را بررسی کنید. ببینید پروتکل برای زمان اختلال اوراکل چه رفتاری دارد و آیا امکان توقف سپردهگذاری یا برداشت وجود دارد. ارزش کل قفلشده یا TVL بهتنهایی معیار امنیت نیست؛ ممکن است پروتکل سرمایه زیادی جذب کرده باشد، اما یک فرض قیمتگذاری آسیبپذیر داشته باشد.
گزارش ممیزی را با دقت بخوانید و تاریخ و نسخه قرارداد را بررسی کنید. ممیزی یک snapshot از کد و دامنه مشخص است و تضمین نمیکند همه ترکیبهای آینده یا تعامل با پروتکلهای دیگر پوشش داده شده باشند. اگر پروتکل از چند اوراکل یا بازار استفاده میکند، بدانید در زمان اختلاف دادهها چه سازوکاری فعال میشود. همچنین ریسک قرارداد هوشمند، ریسک بازار و ریسک نقدشوندگی را جداگانه بسنجید؛ سود بالا ممکن است جبرانکننده ریسک غیرقابلقبول نباشد.
برای دنبالکردن حرکت بازار میتوانید سیگنال ترید را بهعنوان یکی از ورودیهای تحلیلی بررسی کنید، اما در زمان حمله یا اختلال پروتکل، اولویت با فهم ریسک دارایی و مسیرهای برداشت است. تغییر ناگهانی قیمت یک توکن دیفای ممکن است نتیجه دستکاری اوراکل یا بدهی بد باشد، نه یک فرصت معاملاتی عادی. پیشنهاد ورود یا خروج را بدون بررسی اطلاعیه رسمی پروتکل و وضعیت قرارداد اجرا نکنید.
برای تکمیل بررسی، مقاله دستکاری اوراکل قیمت را نیز بخوانید؛ این موضوع از زاویه دیگری به حفاظت از دارایی و کنترل ریسک کمک میکند.
Flash Loan ابزاری اتمی و مشروع برای تأمین سرمایه در یک تراکنش است؛ اما مهاجم میتواند از آن برای تقویت دستکاری قیمت، سوءاستفاده از رأیگیری یا آشکارکردن ضعف حسابداری استفاده کند. دفاع اصلی در طراحی پروتکل، اوراکل مقاوم، کنترل انحراف، snapshot مناسب، تست ترکیبی و محدودیتهای متناسب است. کاربر نیز باید منبع قیمت، گزارش ممیزی و رفتار پروتکل در شرایط تنش را بررسی کند، نه اینکه صرفاً به TVL یا بازده اعلامشده تکیه کند.