×


سلام
ورود و عضویت
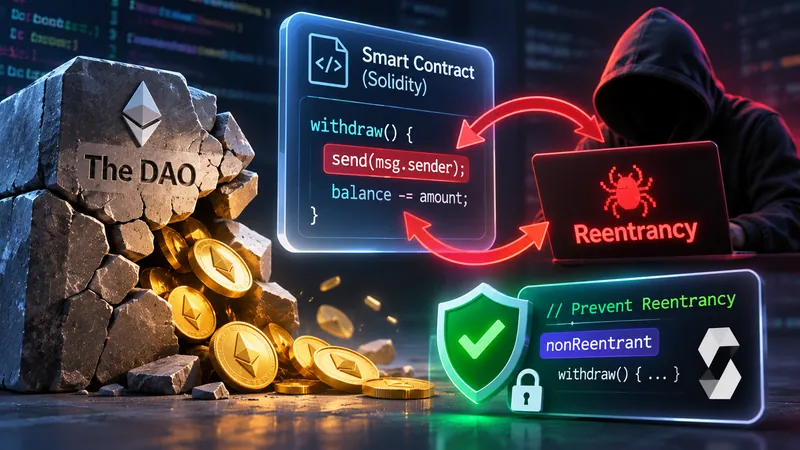
فرض کنید قراردادی به کاربر اجازه برداشت موجودی را میدهد. تابع برداشت ابتدا موجودی را میخواند، سپس دارایی را به آدرس کاربر میفرستد و در پایان موجودی داخلی را صفر میکند. اگر گیرنده یک قرارداد مخرب باشد، هنگام دریافت دارایی میتواند دوباره تابع برداشت را صدا بزند؛ در حالی که قرارداد قربانی هنوز موجودی قبلی را صفر نکرده است. این چرخه ممکن است چند بار تکرار شود و بیش از حق واقعی مهاجم دارایی خارج کند. این الگو Reentrancy Attack نام دارد.
در محیط EVM، فراخوانی یک قرارداد دیگر میتواند کنترل اجرا را موقتاً به قرارداد مقصد منتقل کند. اگر قرارداد مقصد در جریان دریافت پیام یا دارایی، دوباره به قرارداد اولیه فراخوانی بزند، اجرای تابع اولیه هنوز به پایان نرسیده است. اگر وضعیت داخلی در نقطه نامناسبی بهروزرسانی شود، فراخوانی دوم ممکن است داده قدیمی را ببیند و شرطی را که باید پس از برداشت نامعتبر میشد، دوباره معتبر تشخیص دهد.
در مثال برداشت، قرارداد بررسی میکند موجودی کاربر یک واحد است. سپس یک واحد اتر ارسال میکند. قرارداد مهاجم در تابع دریافت خود دوباره withdraw را فراخوانی میکند. چون موجودی هنوز بهروزرسانی نشده، بررسی دوم نیز یک واحد را معتبر میبیند و انتقال دیگری انجام میشود. این روند تا زمانی که محدودیت گس یا شرایط دیگر اجازه دهد ادامه پیدا میکند. در پایان، قرارداد قربانی ممکن است موجودی را صفر ثبت کند، اما چند انتقال قبلاً انجام شده باشد.
حمله مشهور DAO در سال ۲۰۱۶ نمونه تاریخی مهمی از سوءاستفاده از منطق بازگشتی بود. مهاجم با فراخوانی مجدد تابع برداشت پیش از تکمیل بهروزرسانی حسابداری، امکان خروج دارایی بیش از مقدار مورد انتظار را فراهم کرد. این رویداد فقط یک باگ ساده برنامهنویسی نبود؛ نشان داد که تعاملات خارجی در قرارداد هوشمند بخشی از سطح حمله هستند و ترتیب اجرای دستورات میتواند امنیت دارایی را تعیین کند.
Reentrancy فقط به فراخوانی دوباره همان تابع محدود نیست. در Single-Function Reentrancy مهاجم همان تابع را تکرار میکند؛ در Cross-Function Reentrancy از callback برای ورود به تابع دیگری استفاده میکند که به همان وضعیت مشترک وابسته است؛ و در Cross-Contract Reentrancy چند قرارداد بههمپیوسته در یک مسیر بازگشتی درگیر میشوند. بنابراین بررسی یک تابع بهتنهایی کافی نیست و باید تعاملات میان ماژولها، توکنها و callbackها نیز تحلیل شوند.
یکی از دفاعهای بنیادی، رعایت الگوی Checks-Effects-Interactions یا CEI است. ابتدا پیششرطها بررسی میشوند؛ سپس تغییرات وضعیت داخلی انجام میگیرد؛ و در پایان تعامل خارجی صورت میگیرد. در مثال برداشت، پس از خواندن مبلغ قابلبرداشت، موجودی کاربر پیش از ارسال اتر کاهش مییابد یا صفر میشود. اگر قرارداد گیرنده دوباره تابع برداشت را فراخوانی کند، وضعیت جدید را میبیند و دیگر مبلغ قبلی برای برداشت در دسترس نیست.
CEI یک اصل طراحی است، نه تضمین مطلق امنیت. در سیستمهای پیچیده ممکن است چند متغیر، چند قرارداد یا چند مسیر انتقال در یک عملیات دخیل باشند. اگر فقط یک متغیر بهروزرسانی شود اما تابع دیگری از وضعیت قدیمی استفاده کند، مسیر بازگشتی همچنان ممکن است وجود داشته باشد. توسعهدهنده باید اثرات هر تعامل خارجی را بر کل وضعیت پروتکل بررسی کند و ترتیب عملیات را در سناریوهای شکست و بازگشت نیز آزمایش کند.
راهکار رایج دیگر استفاده از قفل بازدرآمدی مانند ReentrancyGuard است. این محافظ اجازه نمیدهد یک تابع محافظتشده در حین اجرای خود دوباره وارد شود. در کتابخانههای معتبر، modifierهایی مانند nonReentrant برای محدودکردن مسیرهای حساس وجود دارند. بااینحال، قرار دادن یک قفل روی یک تابع، تمام مسیرهای بازگشتی سیستم را پوشش نمیدهد. اگر تابع دیگری به همان وضعیت دسترسی دارد یا چند قرارداد با قفلهای جداگانه درگیرند، باید تعاملات میان آنها نیز بررسی شود.
الگوی Pull Payment نیز میتواند سطح خطر را کاهش دهد. به جای ارسال مستقیم دارایی به گیرنده در جریان عملیات اصلی، قرارداد مبلغ قابلبرداشت را در حساب داخلی ثبت میکند و گیرنده در تراکنش جداگانه آن را مطالبه میکند. این جداسازی باعث میشود منطق اصلی کمتر به رفتار قرارداد مقصد وابسته باشد. البته تابع برداشت نهایی همچنان باید امن نوشته شود و وضعیت حساب پیش از تعامل خارجی بهروزرسانی شود. انتخاب الگو به طراحی پروتکل و مدل پرداخت وابسته است.
بازبینی کد باید تمام فراخوانیهای خارجی را مشخص کند: انتقال اتر، انتقال توکنهایی با hook، فراخوانی قراردادهای دیگر، اجرای callback و تعامل با استانداردهایی مانند ERC-777 یا ERC-721. سپس بررسی شود آیا پس از هر فراخوانی ممکن است کنترل به کد غیرقابلاعتماد برگردد و آیا وضعیت حساس پیش از آن بهروزرسانی شده است. تحلیل فقط بر اساس تابع transfer کافی نیست؛ بعضی توکنها هنگام انتقال، منطق اضافی اجرا میکنند.
تست واحد باید سناریوی مهاجم را شبیهسازی کند؛ یعنی قرارداد گیرندهای بسازید که در callback دوباره توابع هدف را صدا میزند. علاوه بر آن، fuzz testing و invariant testing میتوانند شرایط غیرمنتظره را پیدا کنند. برای نمونه، یک invariant ممکن است تضمین کند مجموع برداشتهای کاربر از موجودی ثبتشده او بیشتر نمیشود. تست باید روی مسیرهای cross-function و تعاملات چندقراردادی نیز انجام شود، نه فقط مثال کلاسیک برداشت اتر.
ابزارهای تحلیل ایستا و ممیزی مستقل میتوانند به یافتن الگوهای خطر کمک کنند، اما هیچ گزارش ممیزی جایگزین بررسی نسخه نهایی کد و کنترل تغییرات پس از ممیزی نیست. اگر تیم پس از ممیزی قرارداد را تغییر دهد، یافتههای قبلی لزوماً نسخه جدید را پوشش نمیدهند. همچنین باید فرایند ارتقا، دسترسی مدیر و مدیریت کلیدها بررسی شود؛ چون یک قرارداد امن با کلید مدیریتی بهخطرافتاده همچنان میتواند در معرض خسارت قرار گیرد.
گزارش ممیزی خوب فقط نام آسیبپذیریها را فهرست نمیکند؛ دامنه بررسی، commit یا نسخه کد، قراردادهای خارج از محدوده، شدت یافتهها و وضعیت رفع هر مورد را مشخص میکند. بررسی کنید آیا ممیز مسیرهای callback توکنها، تعاملات میان چند قرارداد و توابعی را که از وضعیت مشترک استفاده میکنند پوشش داده است یا خیر. اگر یافتهای با عنوان informational یا low ثبت شده، توضیح فنی آن را بخوانید؛ گاهی یک ضعف کماهمیت در ترکیب با مسیر دیگر میتواند اثر بزرگتری پیدا کند.
پس از ممیزی نیز تغییرات کد باید تحت کنترل نسخه و فرایند بازبینی قرار گیرند. اگر قرارداد قابلارتقاست، ممیزی نسخه اولیه بهتنهایی درباره نسخهای که بعداً مستقر میشود کافی نیست. همچنین کتابخانههای استاندارد خطر را کاهش میدهند، اما استفاده نادرست از آنها یا ترکیب اشتباه با منطق سفارشی همچنان میتواند آسیبپذیری بسازد. برای توسعهدهنده، امنیت یک مرحله پیش از انتشار نیست؛ باید در تست، استقرار، ارتقا و پایش پس از انتشار ادامه پیدا کند.
کاربر عادی معمولاً کد قرارداد را نمینویسد، اما میتواند پیش از سپردهگذاری در پروتکل، نسخه قرارداد، گزارش ممیزی، سابقه رخدادها و شفافیت تیم را بررسی کند. ممیزی معتبر باید دامنه مشخص داشته باشد و یافتههای بحرانی و نحوه رفع آنها را توضیح دهد. صرف درج لوگوی یک شرکت ممیزی در وبسایت، اثبات نمیکند که همه قراردادهای پروتکل بررسی شدهاند. همچنین ارزش قفلشده بالا به معنی مصونیت از باگ نیست.
برای شناخت پایهایتر، مقاله قرارداد هوشمند چیست؟ را مطالعه کنید و سپس بررسی کنید آیا پروتکل موردنظر گزارش امنیتی قابلراستیآزمایی دارد. اگر دارایی را در چند پروتکل سپردهگذاری میکنید، ریسک قرارداد هوشمند را در کنار ریسک بازار و نقدشوندگی بسنجید. تنوع میان چند برنامهای که همگی از یک کتابخانه یا زیرساخت مشترک استفاده میکنند، ممکن است ریسک فنی مشترک را کاملاً حذف نکند.
اگر از کانال سیگنال رایگان تلگرام برای شناسایی فرصتهای بازار استفاده میکنید، پیشنهاد ورود به یک توکن یا پروتکل را با بررسی امنیت قرارداد اشتباه نگیرید. سیگنال میتواند سناریوی قیمت را توصیف کند، اما آسیبپذیری Reentrancy یا ضعف کنترل دسترسی را از بین نمیبرد. پیش از سپردهگذاری یا تعامل با قرارداد، وضعیت امنیتی و دامنه ممیزی را جداگانه بررسی کنید.
برای تکمیل بررسی، مقاله حملات Flash Loan را نیز بخوانید؛ این موضوع از زاویه دیگری به حفاظت از دارایی و کنترل ریسک کمک میکند.
Reentrancy زمانی رخ میدهد که قرارداد در جریان یک تعامل خارجی دوباره فراخوانی شود و وضعیت بهروزرسانینشده امکان اجرای ناخواسته را ایجاد کند. رعایت CEI، استفاده سنجیده از محافظ بازدرآمدی، طراحی Pull Payment و تست callbackها از دفاعهای مهماند. توسعهدهنده باید مسیرهای تکتابعی، بینتابعی و چندقراردادی را بررسی کند. برای کاربر نیز گزارش ممیزی، نسخه قرارداد و کنترلهای مدیریتی از معیارهای مهم ارزیابی ریسک هستند.