×


سلام
ورود و عضویت
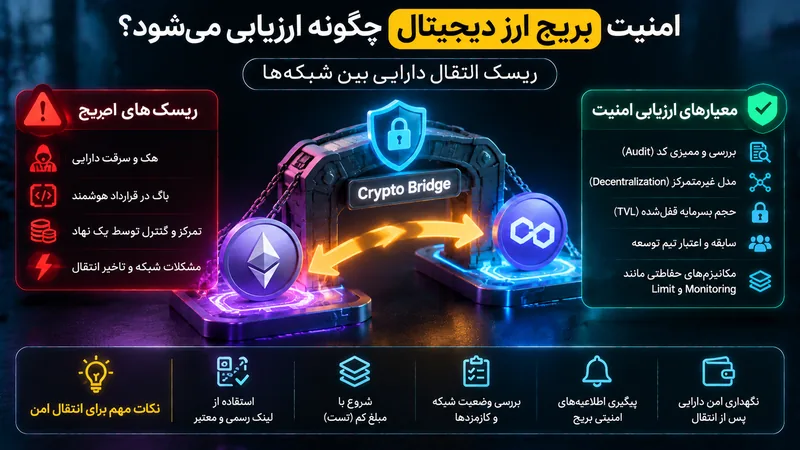
فرض کنید در شبکه اتریوم توکن دارید و میخواهید از همان دارایی در یک شبکه دیگر استفاده کنید. برای انتقال، ممکن است از بریج استفاده کنید؛ سامانهای که دارایی یا پیام را میان دو بلاکچین جابهجا میکند. بریجها تجربه چندزنجیرهای را ممکن میکنند، اما امنیت آنها به فرضهای فنی و اقتصادی پیچیدهای وابسته است. خطای قرارداد، سرقت کلیدهای اعتبارسنج، ضعف سازوکار پیامرسانی یا کمبود نقدینگی میتواند باعث شود دارایی در مقصد قابلاستفاده نباشد یا پشتوانه توکن منتقلشده از بین برود.
یکی از مدلهای رایج، Lock-and-Mint است. کاربر دارایی اصلی را در قرارداد یا کیف پولی در شبکه مبدأ قفل میکند و بریج در شبکه مقصد نسخهای معادل یا Wrapped Token ایجاد میکند. هنگام بازگشت، توکن نماینده سوزانده میشود و دارایی اصلی آزاد میگردد. این سازوکار به قرارداد قفلکننده، فرایند تأیید پیام و توانایی آزادسازی دارایی وابسته است. اگر یکی از این اجزا آسیب ببیند، ممکن است توکن رپشده بدون پشتوانه کافی باقی بماند.
مدل دیگر Burn-and-Mint است که در آن توکن در شبکه مبدأ سوزانده و در شبکه مقصد ضرب میشود؛ این روش معمولاً به هماهنگی صادرکننده یا پروتکل توکن در هر دو شبکه نیاز دارد. برخی بریجها نیز از نقدینگی موجود در دو سمت استفاده میکنند و بهجای قفلکردن و ضرب نسخه جدید، دارایی مقصد را از استخر پرداخت میکنند. هر معماری مزایا و فرضهای اعتماد متفاوتی دارد. نام «بریج» بهتنهایی مشخص نمیکند چه نهادی دارایی را کنترل میکند یا پیام انتقال چگونه تأیید میشود.
ریسک قرارداد هوشمند زمانی ایجاد میشود که منطق قفل، آزادسازی، ضرب یا سوزاندن توکن دارای باگ باشد. مهاجم ممکن است با جعل پیام یا دورزدن کنترل دسترسی، دارایی بیشتری از مقدار قفلشده ضرب کند یا دارایی اصلی را خارج سازد. ریسک کلید مدیریتی نیز مهم است؛ اگر چند امضاکننده یا اعتبارسنج کنترل برداشت را داشته باشند و کلیدهایشان به خطر بیفتد، داراییهای قفلشده ممکن است در معرض سرقت قرار گیرند.
در بریجهای مبتنی بر اعتبارسنج یا مجموعهای از نهادهای مورداعتماد، کاربران باید فرض کنند این بازیگران مطابق قواعد عمل میکنند و بهصورت هماهنگ تبانی نمیکنند. تمرکز زیاد اعتبارسنجها، کنترل یک شرکت بر چند کلید و نبود سازوکار خروج مستقل میتواند ریسک طرف مقابل ایجاد کند. در بریجهای مبتنی بر اثبات رمزنگاری نیز پیادهسازی قرارداد، صحت اثبات، بهروزرسانی کلیدها و امنیت کلاینتها همچنان اهمیت دارد. هیچ معماری صرفاً با برچسب «غیرمتمرکز» بینیاز از بررسی نیست.
ریسک اقتصادی و نقدینگی نیز مطرح است. اگر بریج از استخر نقدینگی استفاده کند، ممکن است در زمان تقاضای بالا دارایی مقصد کافی نداشته باشد یا هزینه انتقال بهشدت افزایش یابد. در مدل Wrapped Token، ارزش توکن مقصد به اعتماد بازار به پشتوانه و امکان بازخرید وابسته است. اگر قرارداد قفلکننده هک شود، نسخه رپشده ممکن است با تخفیف معامله شود؛ حتی اگر خود شبکه مقصد سالم باشد. بنابراین سلامت توکن نماینده و سلامت بلاکچین مقصد دو موضوع جداگانهاند.
ابتدا نوع معماری و فرضهای اعتماد را از مستندات رسمی بخوانید. دارایی در کدام قرارداد قفل میشود؟ چه کسی پیام را تأیید میکند؟ آیا اعتبارسنجها مستقلاند؟ چه تعداد امضا برای آزادسازی لازم است؟ آیا امکان توقف اضطراری وجود دارد و چه کسی آن را کنترل میکند؟ پاسخ این پرسشها باید روشن باشد. اگر تیم فقط از سرعت و کارمزد پایین صحبت میکند اما درباره سازوکار امنیتی توضیح نمیدهد، اطلاعات کافی برای ارزیابی ندارید.
سپس گزارشهای ممیزی را بررسی کنید. مطمئن شوید قراردادهای مبدأ و مقصد، ماژول پیامرسانی و اجزای مدیریتی در دامنه ممیزی بودهاند. تاریخ گزارش و نسخه قرارداد مستقر را تطبیق دهید؛ ممیزی نسخه قدیمی، تغییرات بعدی را پوشش نمیدهد. وجود برنامه باگبانتی، پایش رخداد و اطلاعرسانی شفاف نیز میتواند نشانهای از بلوغ عملیاتی باشد، اما جایگزین طراحی امن نیست. ارزش کل قفلشده بالا بهتنهایی معیار امنیت محسوب نمیشود.
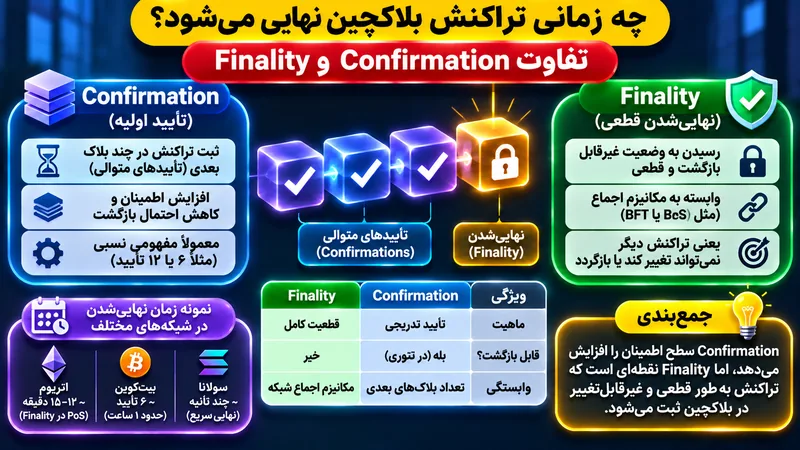
تمرکز اعتبارسنجها، سهم هر اپراتور، نحوه مدیریت کلید و امکان خروج در شرایط اضطراری را بررسی کنید. اگر چند اعتبارسنج زیر کنترل یک شرکت یا مجموعه مرتبط باشند، تعداد اسمی آنها ممکن است استقلال واقعی را نشان ندهد. زمان نهاییشدن تراکنش در شبکه مبدأ و مقصد نیز اهمیت دارد؛ اگر پیام پیش از قطعیت کافی پردازش شود، بازسازماندهی زنجیره یا حمله به شبکه مبدأ میتواند مشکل ایجاد کند. مستندات بریج باید تعداد تأییدها و شرایط پردازش پیام را توضیح دهد.
آدرس وبسایت بریج را از مستندات رسمی شبکه یا پروژه دریافت کنید و مراقب تبلیغات جعلی باشید. شبکه مبدأ و مقصد، نام توکن، آدرس قرارداد توکن در مقصد، مقدار دریافتی تخمینی، کارمزد و زمان انتظار را بررسی کنید. نماد توکن ممکن است در دو شبکه یکسان باشد، اما قراردادها متفاوت باشند. اگر چند نسخه Wrapped از یک دارایی وجود دارد، مطمئن شوید نسخه مقصد همان توکنی است که قصد استفاده از آن را دارید.
برای نخستین استفاده، انتقال آزمایشی با مبلغ کم میتواند خطای انتخاب شبکه یا آدرس را آشکار کند؛ اما ریسک قرارداد را حذف نمیکند. پس از انجام انتقال، شناسه تراکنش مبدأ را ذخیره کنید و وضعیت پیام را در داشبورد رسمی بریج بررسی کنید. تا زمانی که انتقال کامل نشده، تراکنش دوم یا عملیات تکراری را با عجله انجام ندهید. در صورت تأخیر، از مسیر رسمی پشتیبانی پیگیری کنید و عبارت بازیابی یا کلید خصوصی را در اختیار هیچ فردی قرار ندهید.
اگر بریج در دورهای از کار افتاده یا اطلاعیه امنیتی منتشر کرده است، پیش از استفاده دوباره وضعیت رسمی را بررسی کنید. در صورت هک، ممکن است قراردادها متوقف، برداشتها مسدود یا توکن رپشده از پشتوانه خارج شده باشد. تلاش برای تبدیل دارایی از طریق مسیرهای ناشناس میتواند ریسک را بیشتر کند. از لینکهای بازیابی که در شبکههای اجتماعی منتشر میشوند استفاده نکنید و اطلاعات را از دامنه رسمی پروژه و منابع مستقل تطبیق دهید.
در انتقال به لایه دوم، ممکن است از بریج بومی همان رولآپ استفاده کنید یا یک بریج شخص ثالث را انتخاب کنید. بریج بومی معمولاً به سازوکار امنیتی و اثباتهای همان شبکه متصل است، اما ممکن است زمان برداشت یا محدودیتهای خاص داشته باشد. بریج شخص ثالث میتواند سریعتر باشد، ولی ممکن است به نقدینگی، اعتبارسنجهای مستقل یا قراردادهای اضافی متکی باشد. مقایسه باید بر اساس مدل اعتماد، مسیر خروج و سطح امنیت انجام شود، نه فقط زمان انتقال.
راهنمای Ethereum.org درباره بریجها، ریسک قرارداد هوشمند، ریسک طرف مقابل، سانسور و مسائل سیستمی داراییهای Wrapped را توضیح میدهد. این راهنما تأکید میکند که هر معماری فرضهای خاص خود را دارد و استفاده از بریج بدون ریسک نیست. برای داراییهای مهم، مسیر انتقال را از نظر تعداد واسطهها و امکان بازگشت بررسی کنید و از پیچیدهکردن بیدلیل زنجیره نگهداری دارایی بپرهیزید.
اگر از سیگنالهای بازار کریپتو برای تصمیمگیری آگاهانه استفاده میکنید، هزینه و ریسک انتقال میان شبکهها را در محاسبه موقعیت لحاظ کنید. اختلاف قیمت یک توکن در دو شبکه ممکن است ناشی از تفاوت نقدینگی یا ریسک بریج باشد و لزوماً فرصت آربیتراژ بدون ریسک نیست. برای شناخت ضعفهای قرارداد و اوراکل، مقاله دستکاری اوراکل قیمت در دیفای را نیز مطالعه کنید.
بریجها امکان جابهجایی دارایی و پیام میان شبکهها را فراهم میکنند، اما امنیت آنها به قرارداد، اعتبارسنج، کلیدهای مدیریتی، نقدینگی و پشتوانه توکن مقصد وابسته است. معماری بریج، گزارش ممیزی، تمرکز امضاها، زمان نهاییشدن و مسیر خروج را بررسی کنید. هنگام انتقال نیز شبکه و قرارداد مقصد را تطبیق دهید و برای نخستین استفاده مبلغ کمی آزمایش کنید. سرعت و کارمزد پایین نباید تنها معیار انتخاب بریج باشد.