×


سلام
ورود و عضویت
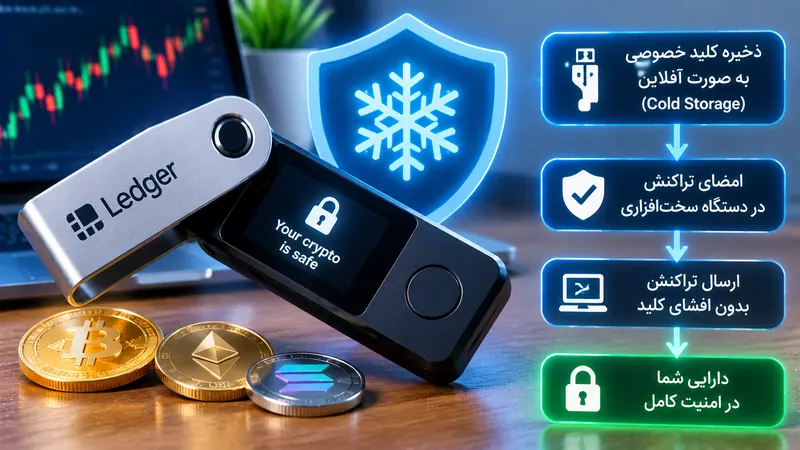
کیف پول سختافزاری دستگاهی فیزیکی است که برای نگهداری و استفاده از کلید خصوصی طراحی شده است. هدف اصلی آن این است که کلید، تا حد امکان، از رایانه یا گوشی متصل به اینترنت جدا بماند. هنگام ارسال دارایی، اطلاعات تراکنش به دستگاه منتقل میشود، امضا در محیط امن دستگاه انجام میگیرد و امضای نهایی به نرمافزار یا شبکه برمیگردد. به همین دلیل، کیف پول سختافزاری یکی از روشهای رایج نگهداری سرد یا Cold Storage است؛ اما استفاده از آن بهتنهایی امنیت کامل ایجاد نمیکند.
خود رمزارز داخل دستگاه ذخیره نمیشود؛ دارایی روی بلاکچین ثبت شده و کیف پول ابزار مدیریت کلیدهایی است که اجازه خرجکردن آن دارایی را میدهند. دستگاه سختافزاری کلید خصوصی یا اطلاعات لازم برای امضای تراکنش را در محیطی طراحیشده برای حفاظت نگه میدارد. مدلهای مختلف از معماریهای متفاوتی استفاده میکنند؛ بعضی دارای Secure Element هستند و برخی طراحیهای متنباز یا روشهای سختافزاری دیگری دارند. بنابراین نباید ویژگی امنیتی یک مدل را به تمام دستگاهها تعمیم داد.
در فرایند معمول، کاربر از طریق نرمافزار همراه، مقصد و مقدار انتقال را مشخص میکند. جزئیات تراکنش به دستگاه ارسال میشود و روی نمایشگر خود دستگاه قابلبررسی است. پس از تأیید فیزیکی، دستگاه تراکنش را امضا میکند؛ اما کلید خصوصی نباید برای امضا به رایانه متصل منتقل شود. نرمافزار سپس امضای معتبر را به شبکه ارسال میکند. این جداسازی کمک میکند حتی اگر رایانه آلوده باشد، مهاجم نتواند صرفاً با خواندن حافظه رایانه کلید را استخراج کند.
در کیف پول گرم، کلید یا محیط امضا روی دستگاهی قرار دارد که به اینترنت متصل است یا بهطور مکرر با برنامههای آنلاین تعامل میکند. این مدل برای پرداخت و معامله سریع راحت است، اما سطح تماس بیشتری با بدافزار، افزونههای مرورگر و صفحات فیشینگ دارد. در کیف پول سرد، کلید از محیط آنلاین جدا نگه داشته میشود و امضای تراکنش در دستگاه یا محیط آفلاین انجام میگیرد. این روش برای نگهداری بلندمدت میتواند مناسبتر باشد، اما انتقال دارایی را کندتر و مدیریت بازیابی را حساستر میکند.
سردبودن به معنی غیرقابلنفوذبودن نیست. کاربر ممکن است عبارت بازیابی را در عکس گوشی ذخیره کند، دستگاه جعلی بخرد، تراکنش مخرب را روی نمایشگر تأیید کند یا بهاشتباه شبکه و آدرس مقصد را انتخاب کند. همچنین اگر دستگاه یا نرمافزار همراه آسیبپذیری داشته باشد، بخشی از امنیت کاهش مییابد. انتخاب کیف پول باید بر اساس مدل تهدید، تجربه کاربر و ارزش دارایی انجام شود؛ نه صرفاً تبلیغ «آفلاین» یا «ضد هک».
دستگاه را از وبسایت رسمی سازنده یا فروشنده مجاز و قابلاعتماد تهیه کنید. خرید کالای دستدوم یا دستگاهی که بستهبندی آن دستکاری شده، ریسک زنجیره تأمین ایجاد میکند. پس از روشنکردن، فرایند راهاندازی را خودتان از ابتدا انجام دهید. اگر دستگاه از قبل عبارت بازیابی آماده دارد یا فروشنده کاغذی حاوی کلمات بازیابی به شما داده است، آن را استفاده نکنید؛ عبارت باید در فرایند راهاندازی خود دستگاه تولید شود. پشتیبانی رسمی سازنده را برای بررسی اصالت و بهروزرسانی دنبال کنید.
نرمافزار همراه را نیز فقط از منبع رسمی دریافت کنید و مراقب نسخههای جعلی در موتور جستوجو یا تبلیغات باشید. نام توسعهدهنده، دامنه و امضای نرمافزار را بررسی کنید. هنگام بهروزرسانی Firmware، دستورالعمل سازنده را دنبال کنید و هرگز برای «فعالسازی» یا «رفع خطا» عبارت بازیابی را در یک وبسایت وارد نکنید. پشتیبانی معتبر معمولاً برای عیبیابی به Seed Phrase شما نیاز ندارد. هر درخواست برای ارسال عبارت بازیابی یا کنترل از راه دور دستگاه، نشانه خطر است.
پیش از تأیید انتقال، آدرس مقصد را روی نمایشگر سختافزار با آدرسی که قصد ارسال به آن را دارید تطبیق دهید. فقط به نمایشگر رایانه یا گوشی اعتماد نکنید؛ بدافزار میتواند آدرس کپیشده را تغییر دهد. شبکه، توکن، مقدار، کارمزد و در صورت تعامل با قرارداد، دادههای قابلنمایش را بررسی کنید. اگر دستگاه جزئیات مهم قرارداد را نشان نمیدهد یا پیام امضا برای شما قابلفهم نیست، از تأیید آن خودداری کنید تا معنای عملیات را از منبع رسمی بررسی کنید.
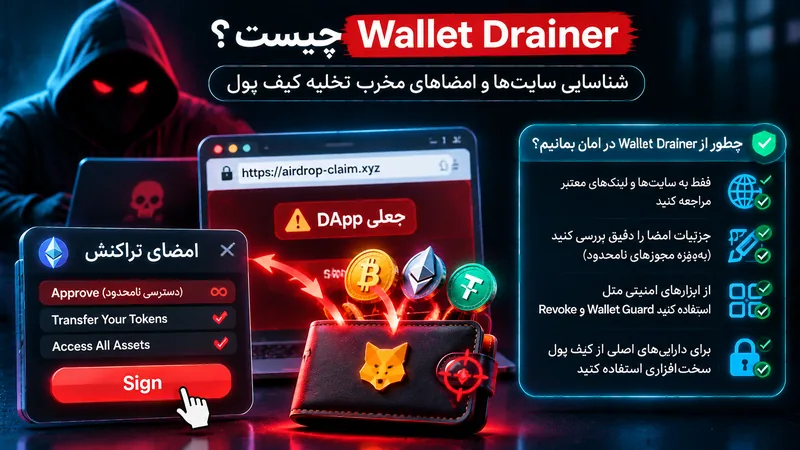
در تعاملات DeFi، NFT و قراردادهای هوشمند، یک امضا ممکن است صرفاً انتقال ساده نباشد. گاهی کاربر مجوز خرجکردن توکن، Permit یا اختیار فهرستکردن دارایی را امضا میکند. دستگاه سختافزاری میتواند کلید را محافظت کند، اما اگر کاربر با آگاهی ناکافی مجوز مخرب را تأیید کند، همان دستگاه امضای معتبر را تولید میکند. بنابراین مقاله خطر Token Approval و Permit را نیز بخوانید و هر درخواست امضا را جداگانه ارزیابی کنید.
در زمان راهاندازی، کیف پول معمولاً یک عبارت بازیابی تولید میکند که میتواند دسترسی به کلیدها را در دستگاه دیگری بازسازی کند. این عبارت از خود دستگاه مهمتر است؛ زیرا اگر دستگاه گم یا خراب شود، نسخه پشتیبان امکان بازیابی را فراهم میکند. عبارت را روی کاغذ یا ابزار فلزی مناسب و در محل امن و دور از دسترس دیگران ثبت کنید. از عکس، اسکرینشات، ایمیل، فضای ابری و پیامرسان برای نگهداری آن استفاده نکنید. اگر عبارت دیجیتال شود، مزیت جداسازی کلید از اینترنت ممکن است از بین برود.
برای نگهداری بلندمدت، خطر آتشسوزی، رطوبت، سرقت و فراموشی محل پشتیبان را در نظر بگیرید. چند نسخه میتواند ریسک نابودی یک نسخه را کاهش دهد، اما تعداد بیشتر نسخهها سطح افشای احتمالی را نیز افزایش میدهد. محلهای نگهداری باید از نظر فیزیکی و دسترسی مستقل باشند. اگر از روشهای پیشرفته تقسیم عبارت استفاده میکنید، تعداد سهمهای لازم برای بازیابی و محل نگهداری هر سهم را دقیقاً مستند کنید. از روشهایی که خودتان نمیتوانید بازیابی آنها را توضیح دهید، برای سرمایه مهم استفاده نکنید.
اگر عبارت بازیابی افشا شود، مهاجم میتواند بدون دستگاه اصلی کیف پول را در محیط دیگری بازیابی کند. اگر کاربر به یک سایت جعلی متصل شود و تراکنش مخرب را امضا کند، دستگاه مانع اجرای آن نمیشود. اگر دارایی روی شبکه اشتباه ارسال شود یا قرارداد مقصد مخرب باشد، سختافزار نمیتواند انتقال را برگرداند. همچنین دستگاهی که از نظر فیزیکی به سرقت رفته ممکن است در صورت داشتن PIN ضعیف یا نقص امنیتی در معرض خطر قرار گیرد. پس امنیت، حاصل ترکیب دستگاه، پشتیبانگیری، رفتار کاربر و بررسی تراکنش است.
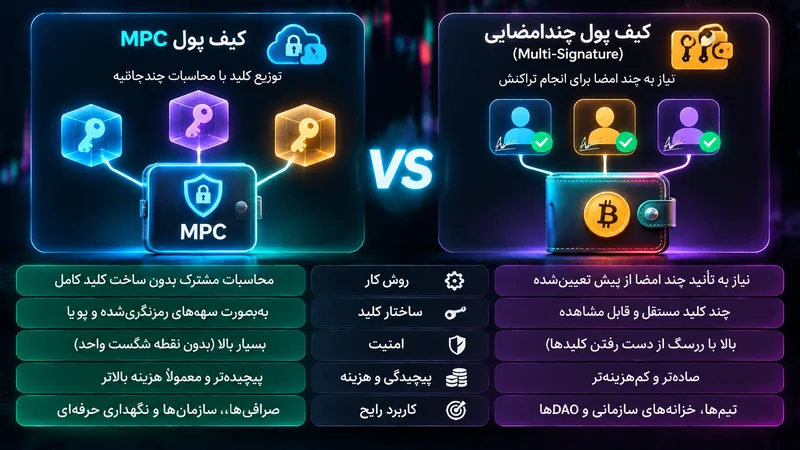
برای سرمایههای بزرگ، میتوان از چند کیف پول مستقل، ساختار چندامضایی یا MPC و فرایند تأیید جداگانه استفاده کرد. اما هر لایه جدید، پیچیدگی و احتمال خطا را افزایش میدهد. ابتدا نیاز واقعی را مشخص کنید و سپس ابزار مناسب را انتخاب کنید. یک کیف پول سختافزاری معتبر که درست راهاندازی شده و عبارت بازیابی آن بهصورت امن نگهداری میشود، برای بسیاری از کاربران از یک ساختار پیچیده و بدمدیریتشده بهتر است.
کیف پول سرد برای نگهداری دارایی است و نباید آن را با ابزار اجرای سریع سفارش اشتباه گرفت. اگر از سیگنال ارز دیجیتال و برنامهریزی امن معاملات استفاده میکنید، سرمایه عملیاتی موردنیاز را از ذخیره بلندمدت جدا کنید. انتقال مکرر دارایی بین کیف پول سرد و صرافی میتواند کارمزد و ریسک خطای شبکه ایجاد کند؛ بنابراین اندازه موجودی عملیاتی را از پیش تعیین کنید. برای آشنایی با اصول پشتیبانگیری، مقاله امنیت عبارت بازیابی را مطالعه کنید.
کیف پول سختافزاری کلید خصوصی را از محیط آنلاین جدا میکند و امضای تراکنش را روی دستگاه انجام میدهد. این کار سطح حمله بدافزارهای رایانهای را کاهش میدهد، اما در برابر عبارت بازیابی افشاشده، فیشینگ، مجوز مخرب یا تأیید اشتباه مصونیت کامل ایجاد نمیکند. دستگاه را از منبع رسمی تهیه کنید، راهاندازی اولیه را خودتان انجام دهید، جزئیات تراکنش را روی نمایشگر سختافزار بررسی کنید و عبارت بازیابی را آفلاین نگه دارید.