×


سلام
ورود و عضویت
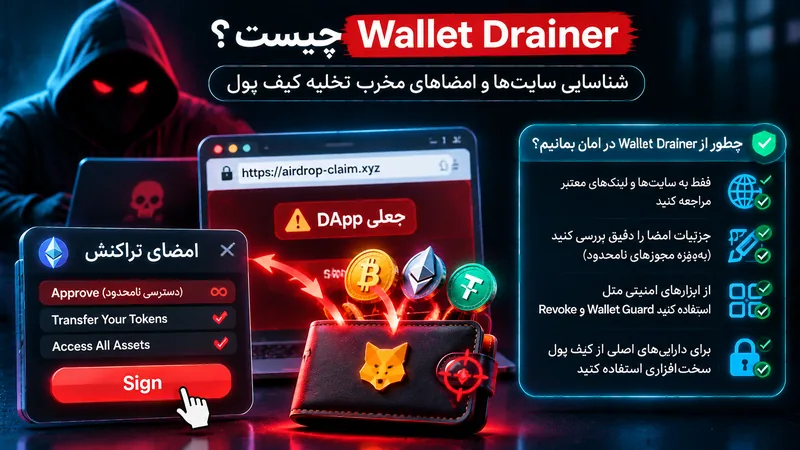
پیامی درباره ایردراپ، NFT رایگان یا فرصت انحصاری دریافت میکنید و برای دریافت جایزه وارد سایتی میشوید که ظاهری شبیه وبسایت یک پروژه معتبر دارد. کیف پول را متصل میکنید و پنجرهای برای امضا یا تأیید تراکنش ظاهر میشود. اگر بدون بررسی آن را تأیید کنید، ممکن است به قرارداد مخرب اجازه دهید داراییها را منتقل کند. چنین ابزارهایی Wallet Drainer نام دارند؛ نرمافزارها و قراردادهایی که با فریب کاربر، امضا یا مجوز لازم برای تخلیه دارایی کیف پول را به دست میآورند.
برخلاف بدافزارهای سنتی که ممکن است رمز عبور یا فایلهای دستگاه را سرقت کنند، بسیاری از Drainerها از سازوکار عادی Web3 یعنی اتصال کیف پول و امضای کاربر سوءاستفاده میکنند. مهاجم یک سایت جعلی یا صفحه تبلیغاتی میسازد و آن را با وعده ایردراپ، مینت NFT، رأیگیری یا دریافت پاداش تبلیغ میکند. کاربر به سایت میرود، کیف پول را متصل میکند و سپس با درخواستهایی روبهرو میشود که ممکن است در ظاهر برای دریافت جایزه لازم به نظر برسند.
در مرحله بعد، سایت میتواند از کاربر بخواهد یک تراکنش روی زنجیره را تأیید کند یا پیامی خارج از زنجیره امضا کند. برخی درخواستها مجوز خرجکردن توکن یا انتقال NFT را صادر میکنند. در صورت موفقیت، قرارداد یا اپراتور Drainer میتواند داراییهای مجاز را به آدرس دیگری منتقل کند. بعضی امضاها نیز ممکن است فوراً استفاده نشوند و مهاجم آنها را برای زمان دیگری نگه دارد؛ بنابراین نبود برداشت فوری به معنی بیخطر بودن امضا نیست.
صرف اتصال کیف پول به یک سایت، در حالت معمول به معنی انتقال خودکار دارایی نیست؛ اتصال اغلب امکان مشاهده آدرس عمومی و ارسال درخواست امضا را فراهم میکند. خطر اصلی زمانی ایجاد میشود که کاربر یک تراکنش، پیام یا مجوز را تأیید کند. بااینحال، اتصال به سایت ناشناس نیز میتواند زمینه فیشینگ، درخواستهای فریبنده یا نمایش اطلاعات جعلی را فراهم کند. بنابراین اگر نیازی واقعی به اتصال وجود ندارد، آن را انجام ندهید و پس از پایان کار نیز ارتباطهای غیرضروری را قطع کنید.
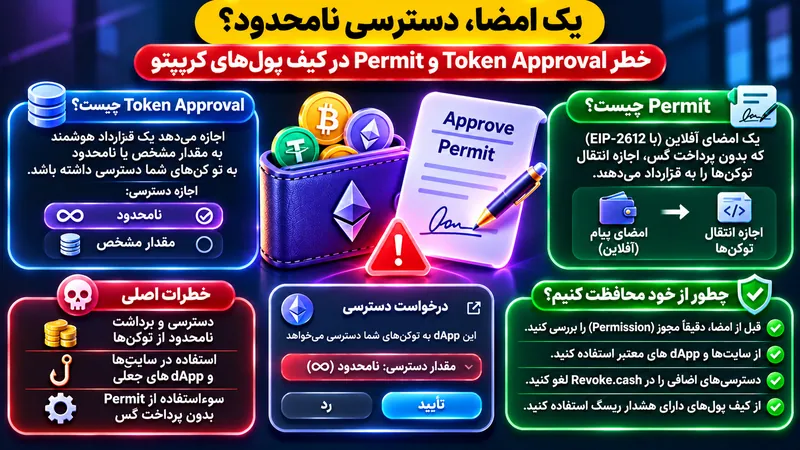
در تأیید Token Approval، کاربر ممکن است به یک قرارداد اجازه دهد تا مقدار مشخصی از توکن را خرج کند. اگر سقف مجوز نامحدود باشد، دامنه خسارت بالقوه افزایش مییابد. در Permit یا امضاهای مشابه، ممکن است مجوز بدون تراکنش مستقیم روی زنجیره امضا شود و بعداً توسط طرف مقابل ثبت گردد. برخی درخواستهای NFT نیز با تابعهایی مانند setApprovalForAll میتوانند اختیار انتقال مجموعهای از داراییها را واگذار کنند. متن و داده امضا باید پیش از تأیید فهمیده شود.
ایردراپ جعلی یکی از روشهای متداول است. مهاجم از نام پروژه شناختهشده، لوگوی مشابه و دامنهای با تفاوت جزئی استفاده میکند و کاربر را به اتصال کیف پول تشویق میکند. روش دیگر، تبلیغ در شبکههای اجتماعی یا پاسخدادن به پرسشهای کاربران با حساب جعلی پشتیبانی است. گاهی حساب رسمی یک پروژه هک میشود و لینک مخرب از همان حساب منتشر میگردد؛ بنابراین حتی مشاهده پیام از یک حساب آشنا نیز جای بررسی مستقل دامنه را نمیگیرد.
روش دیگر، جعل فرایند مینت یا فهرستکردن NFT است. کاربر تصور میکند در حال ثبت یک دارایی یا دریافت پاداش است، اما در واقع مجوز انتقال داراییهای موجود را صادر میکند. بعضی درخواستها با متن فنی پیچیده نمایش داده میشوند و کاربر بدون فهم آنها تأیید میکند. مهاجم ممکن است از امضاهای خارج از زنجیره استفاده کند تا برداشت را به زمان دیگری موکول کند. مقاله امنیت Token Approval و Permit تفاوت این مجوزها را با جزئیات بیشتری توضیح میدهد.
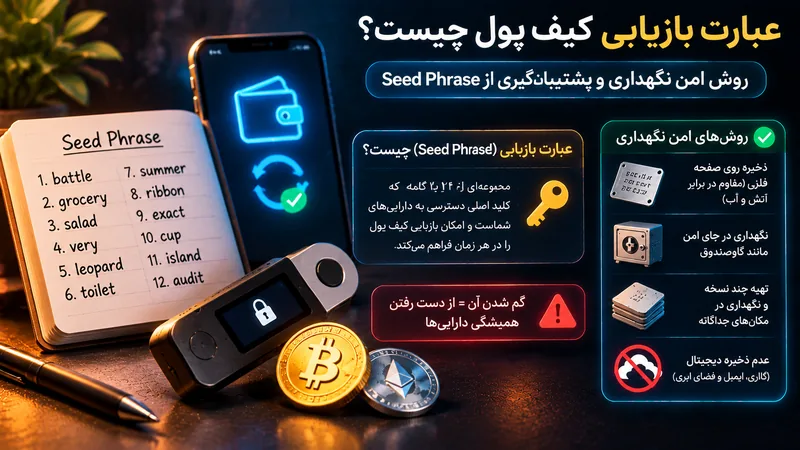
درخواست عبارت بازیابی یا کلید خصوصی، هشدار قطعی است؛ هیچ سایت ایردراپ، صرافی یا پشتیبانی معتبر برای اتصال معمول کیف پول به این اطلاعات نیاز ندارد. دامنهای که با حروف اضافه، خط تیره غیرعادی یا پسوند متفاوت ساخته شده، باید بررسی شود. وعده دریافت فوری دارایی در برابر امضای نامفهوم، فشار زمانی، پیام خصوصی از حساب پشتیبانی ناشناس و درخواست فعالکردن مجوز نامحدود نیز نشانههای خطرند. اگر وبسایت شما را از بررسی جزئیات منصرف میکند، معامله را متوقف کنید.
پیش از امضا، شبکه، آدرس قرارداد، نوع عملیات، مقدار توکن و دامنه مجوز را بررسی کنید. اگر کیف پول داده تراکنش را به شکل ناخوانا نشان میدهد، از تأیید خودداری کنید و از مستندات رسمی پروژه برای فهم عملیات کمک بگیرید. ابزارهای شبیهسازی و هشدار امنیتی میتوانند رفتار احتمالی تراکنش را نشان دهند، اما تمام تهدیدها را تشخیص نمیدهند. هشدار سبز به معنی تضمین امنیت نیست و نبود هشدار نیز مجوز اعتماد بیقیدوشرط محسوب نمیشود.
لینک پروژه را از چند کانال رسمی و مستقل بررسی کنید؛ آن را از پیام خصوصی یا تبلیغ تصادفی باز نکنید. برای فعالیتهای روزمره، کیف پول جداگانهای با موجودی محدود در نظر بگیرید و دارایی بلندمدت را در آدرسی نگهداری کنید که برای اتصال به سایتهای ناشناس استفاده نمیشود. این تفکیک باعث میشود اگر یک کیف پول بهاشتباه مجوزی صادر کرد، تمام سرمایه شما در یک آدرس در معرض خطر نباشد.
مجوزهای توکن و NFT را بهصورت دورهای بررسی کنید و مجوزهای غیرضروری را از طریق ابزار معتبر لغو کنید. لغو مجوز، دسترسی آینده قرارداد را محدود میکند؛ اما داراییای را که قبلاً منتقل شده بازنمیگرداند. برای هر شبکه از ابزار سازگار و آدرس رسمی استفاده کنید و مراقب وبسایتهای جعلی با نام مشابه باشید. همچنین بهروزرسانی کیف پول و مرورگر را از منابع رسمی دریافت کنید و افزونههای ناشناس نصب نکنید.
فعالکردن هشدارهای امنیتی و شبیهسازی تراکنش در کیف پول، در صورت پشتیبانی، میتواند پیش از امضا نشانههایی از رفتار مخرب را نمایش دهد. MetaMask توضیح میدهد که برخی هشدارها از تحلیل دامنه، آدرس و داده تراکنش کمک میگیرند، اما این قابلیتها ابزار کمکیاند و تصمیم نهایی همچنان با کاربر است. برای تراکنشهای پیچیده، مقدار ناچیز را صرفاً برای آزمایش به قرارداد ناشناس نفرستید؛ ابتدا خود قرارداد و کاربرد آن را بررسی کنید.
اگر فقط سایت را باز کردهاید و هیچ اتصال یا امضایی انجام ندادهاید، پنجره را ببندید و از واردکردن اطلاعات خودداری کنید. اگر کیف پول را متصل کردهاید، اتصال را قطع کنید و درخواستهای باز را رد کنید؛ سپس مجوزهای فعال را بررسی کنید. اگر تراکنش یا Permit امضا کردهاید، نوع مجوز و دامنه آن را مشخص کنید و در صورت امکان از ابزار معتبر آن را لغو کنید. اگر عبارت بازیابی را در سایت وارد کردهاید، کیف پول را در معرض خطر فرض کنید و دارایی باقیمانده را از دستگاه پاک و معتبر به کیف پول تازه منتقل کنید.
در صورت انتقال دارایی، تراکنش را در مرورگر بلاکچین بررسی و شناسه آن را ذخیره کنید. به پشتیبانی رسمی کیف پول یا صرافی اطلاع دهید، اما انتظار بازگشت قطعی دارایی نداشته باشید؛ تراکنشهای بلاکچین معمولاً برگشتپذیر نیستند. مراقب افرادی باشید که پس از حادثه ادعای بازیابی دارایی میکنند و برای شروع کار عبارت بازیابی یا پرداخت اولیه میخواهند. چنین وعدههایی ممکن است کلاهبرداری دومرحلهای باشد.
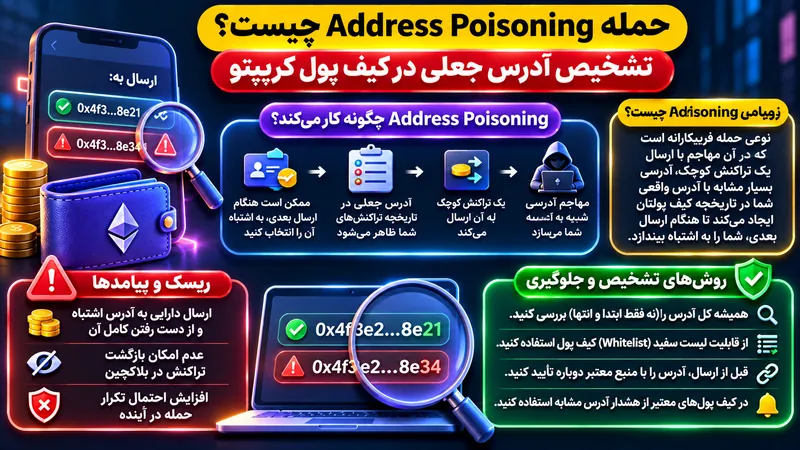
برای بررسی بازار میتوانید از تحلیل بازار پیش از اجرای پیشنهاد معاملاتی استفاده کنید، اما دریافت سیگنال هیچگاه به معنی نیاز به اتصال کیف پول یا امضای پیام ناشناس نیست. هر پیشنهاد معاملاتی را از مسیر مستقل ارزیابی کنید و اطلاعات محرمانه کیف پول را در اختیار مدیر کانال یا سایت ثالث قرار ندهید. برای درک حملات مرتبط با آدرس و انتقال اشتباه، مقاله حمله Address Poisoning را نیز بخوانید.
Wallet Drainer با جعل سایت و درخواست امضا یا مجوز، از اعتماد و ناآگاهی کاربر برای سرقت دارایی استفاده میکند. اتصال کیف پول بهتنهایی معمولاً مجوز برداشت نیست، اما امضای نامفهوم میتواند اختیار خطرناکی ایجاد کند. دامنه را بررسی کنید، عبارت بازیابی را هرگز وارد نکنید، مجوزها را محدود نگه دارید و از کیف پول جداگانه برای تعاملات پرریسک استفاده کنید. اگر عبارت افشا شد، انتقال دارایی به کیف پول تازه و امن را در اولویت قرار دهید.